L'exfiltration via IA désigne le vol non autorisé de données rendu possible par les prompts, les agents autonomes et les intégrations connectées à des modèles de langage. Le vecteur dominant n'est pas une faille logicielle sophistiquée : c'est le shadow AI, ces outils que vos collaborateurs utilisent sans validation, combiné à l'injection de prompts qui contourne les garde‑fous. Premier réflexe pour un RSSI : auditer vos logs proxy et DNS pour lister précisément quels domaines d'IA sont consultés depuis votre parc.
En bref:
- La majorité des exfiltrations via IA proviennent de l'utilisation non contrôlée d'outils shadow AI et de prompts malveillants, plutôt que de failles techniques sophistiquées.
- Les données sensibles les plus exposées incluent les informations personnelles, secrets commerciaux, données financières et éléments réglementés, facilement transférés par copier-coller ou agents automatisés.
- La détection efficace requiert la corrélation des logs proxy, DNS, API, ainsi que l'analyse des comportements inhabituels comme de volumineux prompts ou des domaines d'IA inconnus.
- La prévention passe par une gouvernance stricte, des contrôles techniques adaptés, notamment une architecture souveraine, et une restriction progressive avec un listage blanc des outils approuvés.
- Un espace de travail IA hébergé en Suisse, comme Nectos, offre une alternative souveraine limitant les transferts non maîtrisés de données pour les organisations réglementées.
Table des matières
- Qu'est‑ce que l'exfiltration de données via l'IA, exactement ?
- Comment l'IA rend l'exfiltration plus rapide et plus discrète
- Scénarios concrets : reconnaître le shadow AI dans votre organisation
- Quels signaux surveiller pour détecter une exfiltration liée à l'IA ?
- Mesures de prévention : durcir votre gouvernance IA sans tout bloquer
- Que faire en cas d'exfiltration confirmée liée à un outil IA ?
- Ce que disent les référentiels NIST, OWASP et MITRE sur ce risque
- Gouverner l'IA plutôt que la bannir
- Nectos, une alternative souveraine pour vos équipes réglementées
- Sources
- Questions fréquentes
Qu'est‑ce que l'exfiltration de données via l'IA, exactement ?
Le glossaire du CSRC/NIST définit l'exfiltration comme le transfert non autorisé de données depuis un système, généralement effectué manuellement via un accès physique ou automatiquement par un logiciel malveillant sur un réseau. L'exfiltration via IA reprend cette définition mais change le vecteur : au lieu d'un script qui siphonne une base de données, c'est un employé qui colle un contrat confidentiel dans un chatbot public, ou un agent IA autorisé à naviguer sur le web qui transmet sans le vouloir des informations sensibles à un tiers.
La différence avec une fuite classique tient à l'intention et au canal. Une fuite (data leak) résulte souvent d'une mauvaise configuration ou d'une négligence, sans acteur malveillant identifié. L'exfiltration, elle, implique un mouvement de données vers l'extérieur, qu'il soit intentionnel (un initié malveillant) ou involontaire (un salarié qui ignore que son prompt quitte le périmètre de l'entreprise pour entraîner un modèle tiers). Avec l'IA générative, cette frontière s'efface : un simple copier‑coller devient un acte d'exfiltration au sens plein du terme, sans qu'aucune règle n'ait techniquement été violée par un pare‑feu ou un antivirus.
Les catégories de données les plus exposées via ces usages sont assez constantes d'un secteur à l'autre :
- Les données personnelles identifiables (PII) des clients ou des patients, particulièrement sensibles dans le secteur de la santé et des assurances.
- Les secrets commerciaux et le code source, souvent copiés dans un assistant IA pour obtenir de l'aide au débogage ou à la rédaction.
- Les données financières et les projections stratégiques, glissées dans un prompt pour générer un résumé ou une présentation.
- Les données réglementées au sens de la nLPD suisse, dont le traitement hors du territoire helvétique peut déjà constituer un manquement, indépendamment de toute intrusion malveillante.
L'analyse de la Cloud Security Alliance sur la brèche Snowflake de 2024 illustre bien comment des intégrations SaaS mal configurées peuvent servir de porte d'entrée à une exfiltration massive, un schéma que l'on retrouve désormais avec les connecteurs IA. L'impact dépasse rarement la seule perte de données : il touche la conformité réglementaire, la relation client et, pour les cabinets soumis au secret professionnel, la responsabilité juridique directe de l'entreprise.
Comment l'IA rend l'exfiltration plus rapide et plus discrète
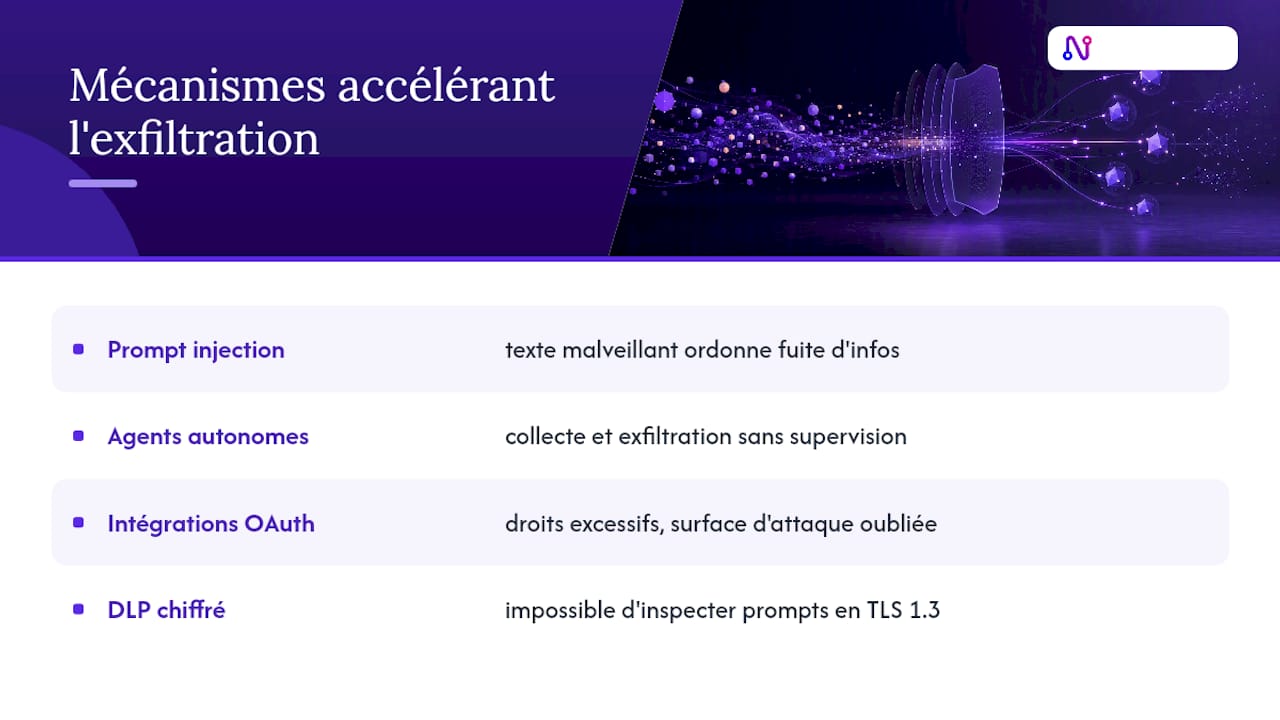
Les modèles de langage ne créent pas de nouvelles catégories de risque à proprement parler. Ils accélèrent et automatisent des mécanismes déjà connus des équipes de sécurité, tout en les rendant beaucoup plus difficiles à repérer avec les outils traditionnels.
1. L'injection de prompts contourne les garde‑fous applicatifs. OWASP classe la prompt injection comme le risque numéro un des applications LLM : un texte malveillant, caché dans un document, un e‑mail ou une page web, peut instruire un modèle à révéler des informations confidentielles ou à exécuter des actions non prévues par son concepteur. Un agent IA connecté à une boîte mail d'entreprise peut ainsi être manipulé par un message reçu, sans qu'aucun humain n'ait cliqué sur un lien suspect.
2. Les agents autonomes suppriment la supervision humaine. Un agent qui enchaîne recherche web, lecture de documents et rédaction de rapports agit à une vitesse qu'aucun analyste ne peut valider en temps réel. Des travaux de recherche récents sur les vulnérabilités des agents IA montrent que ces pipelines automatisés peuvent collecter puis transmettre des données à des services externes sans qu'un point de contrôle humain n'intervienne à aucune étape.
3. Les intégrations OAuth et les plugins élargissent silencieusement les permissions. Chaque connecteur IA autorisé sur un espace de travail (Slack, Notion, un CRM) demande des droits d'accès souvent plus larges que nécessaire. Les guides OWASP sur la sécurité des API rappellent que ces intégrations tierces constituent une des surfaces d'attaque les moins auditées, précisément parce qu'elles sont approuvées une fois puis oubliées.
4. Le DLP traditionnel devient aveugle face au trafic chiffré. Les outils de prévention de perte de données conçus pour surveiller les pièces jointes ou les transferts FTP ne savent généralement pas interpréter le contenu d'un prompt envoyé en TLS 1.3. Sans interception SSL dédiée ou un CASB orienté IA, votre équipe voit qu'un employé a contacté un domaine d'IA, mais jamais ce qu'il y a réellement collé.
Conseil de pro : Ne cherchez pas à bloquer tous les domaines d'IA d'un coup, vous créeriez surtout du shadow AI supplémentaire via des VPN personnels. Commencez par une liste blanche d'outils approuvés et un blocage progressif du reste, en surveillant l'usage réel avant de trancher.
Le point commun entre ces quatre mécanismes : ils ne ressemblent à rien de ce que vos règles SIEM ont l'habitude de détecter. Un prompt n'est pas une pièce jointe, un agent n'est pas un utilisateur qui se connecte à 3 h du matin depuis un pays inhabituel.
Scénarios concrets : reconnaître le shadow AI dans votre organisation
Voici les cas que les équipes SOC rapportent le plus souvent, du plus banal au plus technique.
Le scénario le plus fréquent reste celui du copier‑coller involontaire : un juriste colle un contrat en cours de négociation dans un chatbot public pour en obtenir un résumé, un développeur soumet un extrait de code propriétaire pour déboguer une fonction, un consultant en RH copie une grille salariale complète pour la reformater. Aucune malveillance, mais des données sensibles ont quitté le périmètre de l'entreprise et peuvent, selon les conditions d'utilisation du service, être conservées ou réutilisées.
Le RAG poisoning constitue une menace plus technique : lorsqu'une entreprise connecte un modèle à une base documentaire pour enrichir ses réponses (retrieval augmented generation), un document externe piégé, glissé volontairement dans le corpus par un tiers, peut contenir des instructions cachées. Le modèle les exécute alors comme s'il s'agissait de consignes légitimes, un peu comme si un stagiaire malintentionné glissait une note dans un dossier que tout le monde consulte sans jamais la relire de près.
Les extensions de navigateur dotées de capacités IA posent un problème similaire. Beaucoup demandent l'autorisation de lire le contenu de toutes les pages visitées pour proposer des résumés ou des traductions instantanées. Cette permission, une fois accordée, s'applique aussi aux portails internes de l'entreprise, aux tableaux de bord financiers ou aux dossiers clients ouverts dans un onglet.
Les agents autonomes qui enchaînent plusieurs tâches représentent le scénario le plus difficile à tracer : un agent chargé de préparer une revue concurrentielle peut, par exemple, rechercher des informations, les croiser avec des documents internes, puis publier un résumé sur un espace collaboratif externe mal configuré. Chaque étape est individuellement légitime ; c'est l'enchaînement qui produit l'exfiltration.
D'autres cas méritent une vigilance particulière :
- Les outils de transcription de réunion hébergés hors de Suisse, qui enregistrent et transcrivent des échanges couverts par le secret professionnel ou des clauses de confidentialité contractuelle.
- Les assistants de codage IA intégrés aux environnements de développement, qui envoient des fragments de code propriétaire à des serveurs d'inférence externes à chaque suggestion.
- Les plugins de traduction ou de reformulation installés sur des messageries d'entreprise, dont le fonctionnement exact n'a jamais été audité par l'équipe sécurité.
- Les connecteurs analytiques qui synchronisent automatiquement des feuilles de calcul contenant des données clients vers une plateforme d'IA tierce pour générer des rapports.
Le point commun de ces scénarios : chacun paraît anodin pris isolément, et c'est précisément ce qui les rend difficiles à interdire sans une politique claire et documentée.
Quels signaux surveiller pour détecter une exfiltration liée à l'IA ?
La détection commence par savoir où chercher. Les journaux les plus révélateurs ne sont pas toujours ceux que les équipes consultent en priorité.
Les logs proxy et DNS restent la source la plus riche : ils révèlent quels domaines d'IA sont contactés, à quelle fréquence, et depuis quels postes. Un pic soudain de requêtes vers un nouveau domaine d'IA non répertorié dans votre inventaire d'outils approuvés doit déclencher une vérification immédiate. Les journaux d'API et d'authentification viennent ensuite : une clé d'API utilisée depuis une localisation inhabituelle, ou un jeton OAuth accordant des permissions à une application jamais validée par l'équipe IT, sont deux signaux à corréler systématiquement.
Certains indicateurs sont propres au fonctionnement des modèles de langage : des réponses générées qui contiennent des fragments reconnaissables de documents internes, ou un volume de tokens envoyés anormalement élevé pour une tâche qui devrait être simple, suggèrent qu'un prompt contient bien plus de contexte que nécessaire.
Conseil de pro : Combinez la télémétrie de vos postes de travail (EDR), les journaux de votre CASB et vos logs proxy dans un même tableau de corrélation. Pris séparément, chacun de ces flux ne montre qu'un angle mort ; assemblés, ils révèlent le trajet complet d'une donnée depuis le poste de travail jusqu'au domaine externe.
À surveiller en priorité :
- Des volumes de prompts anormalement élevés envoyés vers un même domaine d'IA en dehors des heures habituelles de travail.
- Des payloads de requêtes API dépassant largement la taille moyenne observée pour un usage légitime.
- L'apparition de nouveaux domaines d'IA jamais recensés dans votre registre d'outils approuvés.
- Des événements OAuth accordant des permissions étendues (lecture de fichiers, accès calendrier, accès messagerie) à une application tierce peu connue.
- Des réponses de modèles contenant des données structurées qui ressemblent à des extraits de bases internes.
Le référentiel ATT&CK de MITRE cartographie l'exfiltration comme une tactique à part entière (TA0010), avec des techniques précises que vos règles de corrélation SIEM peuvent directement reprendre pour prioriser les alertes plutôt que de partir de zéro.
Mesures de prévention : durcir votre gouvernance IA sans tout bloquer
Une politique de sécurité IA efficace repose sur trois piliers qui se renforcent mutuellement : la gouvernance, les contrôles techniques et l'architecture. Aucun des trois ne suffit isolément.
1. Formalisez une charte d'usage IA avec un contrôle d'accès basé sur les rôles. Toute entreprise réglementée devrait documenter précisément quels outils IA sont approuvés, pour quels types de données, et par quel profil d'utilisateur. Une revue périodique des intégrations OAuth existantes permet de repérer les autorisations accordées il y a un an et jamais réévaluées depuis.
2. Déployez des contrôles techniques adaptés au trafic IA, pas seulement au trafic web classique. Un CASB (Cloud Access Security Broker) orienté IA peut inspecter les métadonnées des requêtes vers les services de langage, même lorsque le contenu reste chiffré. L'inspection des prompts à la sortie de votre réseau, combinée à un filtrage des inputs qui bloque l'envoi de motifs reconnaissables (numéros de sécurité sociale, IBAN, clés API), réduit considérablement la surface d'exposition accidentelle.
3. Repensez votre architecture autour de la souveraineté des données. Les recommandations du cadre de gestion des risques IA du NIST convergent sur un point : la gouvernance prime sur l'interdiction pure et simple. Un espace de travail IA privé, hébergé localement avec des modèles qui ne réutilisent jamais les données à des fins d'entraînement, réduit structurellement le risque, contrairement à un blocage brutal qui pousse simplement les équipes vers des solutions non maîtrisées installées sur leurs terminaux personnels.
4. Agissez immédiatement sur les leviers opérationnels à votre disposition. Un audit proxy réalisé cette semaine, pas dans trois mois, révèle déjà l'ampleur réelle du shadow AI dans votre organisation. Le blocage des domaines d'IA non approuvés au niveau du pare‑feu applicatif, couplé à la mise à disposition rapide d'une alternative validée, évite que vos équipes ne contournent la restriction par frustration.
Conseil de pro : La juridiction de l'opérateur compte autant que la localisation physique des serveurs. Un fournisseur américain hébergeant techniquement ses données en Europe reste soumis au Cloud Act, qui peut contraindre à un transfert de données vers les autorités américaines indépendamment du lieu de stockage. Vérifiez le siège juridique de l'opérateur, pas seulement l'adresse du centre de données.
Ce dernier point mérite d'être creusé, car il échappe souvent aux grilles d'évaluation classiques. La conformité à la nLPD suisse ne se résume pas à choisir un centre de données situé sur le territoire helvétique : elle implique aussi que l'opérateur lui‑même ne soit pas soumis à une législation étrangère qui pourrait le contraindre à divulguer des données malgré un contrat de confidentialité. Les entreprises réglementées, en particulier dans le secteur légal, financier ou de la santé, devraient vérifier ce point avant de considérer un fournisseur comme réellement souverain, indépendamment des promesses marketing affichées sur sa page d'accueil.
Une politique de sécurité qui fonctionne sur le long terme combine toujours ces quatre niveaux. Se contenter d'un pare‑feu sans revoir les habitudes de travail revient à colmater une fuite sans jamais fermer le robinet.
Que faire en cas d'exfiltration confirmée liée à un outil IA ?
La rapidité de réaction compte davantage que la perfection du plan initial. Voici la séquence à suivre dès qu'une exfiltration via IA est confirmée ou fortement suspectée.
Les premières heures doivent viser le confinement, pas l'analyse complète :
- Isolez immédiatement l'intégration ou le connecteur suspecté, en révoquant les jetons OAuth associés plutôt qu'en attendant une investigation complète.
- Suspendez les comptes utilisateurs impliqués, y compris les comptes de service utilisés par des agents automatisés.
- Coupez l'accès réseau au domaine d'IA identifié, au niveau du proxy, pour empêcher toute nouvelle transmission pendant l'investigation.
- Préservez les journaux existants avant qu'une rotation automatique ne les efface, car ce sont eux qui permettront de reconstituer le prompt exact et son contenu.
Vient ensuite la phase d'analyse, qui consiste à reconstituer le trajet précis de la donnée : quel prompt a été envoyé, à quel service, et quelle était la sensibilité réelle du contenu transmis. Corréler les logs proxy, les journaux d'API et les événements d'authentification permet d'estimer la surface exposée avec un niveau de confiance raisonnable.
La remédiation technique se heurte cependant à une limite réelle qu'il faut assumer honnêtement plutôt que promettre l'impossible : une fois des données soumises à un modèle public susceptible de les avoir intégrées dans un processus d'entraînement, aucune procédure technique ne permet de garantir leur suppression complète du modèle. L'approche doit donc rester préventive en amont, et l'incident doit être traité comme définitivement consommé sur le plan de la confidentialité, avec les implications légales que cela suppose au regard de la nLPD.
Les actions post‑incident complètent le cycle : rotation immédiate de tous les secrets potentiellement exposés (clés API, mots de passe, certificats), révision de la politique d'usage IA à la lumière de la faille constatée, et formation ciblée des équipes concernées, plus efficace lorsqu'elle s'appuie sur un cas réel plutôt que sur une simulation abstraite.
Ce que disent les référentiels NIST, OWASP et MITRE sur ce risque
Les organismes de référence en cybersécurité convergent tous vers la même conclusion : gouverner l'usage de l'IA produit de meilleurs résultats que l'interdire.
- Le NIST AI Risk Management Framework structure la gestion des risques IA autour de quatre fonctions (gouverner, cartographier, mesurer, gérer), applicables directement à la question de l'exfiltration de données.
- Le glossaire CSRC/NIST fournit la définition technique de référence de l'exfiltration, utile pour aligner le vocabulaire interne de vos équipes SOC.
- OWASP place la prompt injection en tête de son classement des risques applicatifs liés aux grands modèles de langage, ce qui justifie d'y consacrer une part disproportionnée de vos efforts de détection.
- Le référentiel ATT&CK de MITRE permet de cartographier chaque technique d'exfiltration à des règles de détection concrètes dans votre SIEM.
- CISA publie des guides opérationnels et des alertes qui complètent utilement ces référentiels pour les équipes chargées de la réponse aux incidents.
Pour une entreprise suisse soumise à la nLPD, ces référentiels internationaux doivent se combiner à une exigence locale supplémentaire : la juridiction de l'opérateur et la localisation effective du traitement des données. Un cadre de gouvernance solide, associé à une infrastructure réellement souveraine, réduit le risque bien plus efficacement qu'une simple liste de règles techniques appliquées sans cohérence d'ensemble.
Gouverner l'IA plutôt que la bannir
Le réflexe le plus répandu chez les directions IT reste le blocage pur et simple des outils d'IA publics. C'est aussi le plus contre‑productif : nos observations sur le terrain montrent que cette approche pousse systématiquement les équipes vers des solutions personnelles non supervisées, ce qui aggrave le risque au lieu de le réduire. La donnée qui aurait transité par un outil connu finit par transiter par un outil totalement invisible pour votre SOC.
La voie qui fonctionne réellement combine un audit rapide de l'exposition actuelle avec le déploiement immédiat d'une alternative approuvée, hébergée et journalisée localement. Un RSSI qui attend un budget ou un cycle de validation complet avant d'agir laisse le shadow AI prospérer pendant des mois. La priorité absolue reste de donner aux équipes un outil légitime avant de leur retirer les outils illégitimes, jamais l'inverse.
— Adopt
Nectos, une alternative souveraine pour vos équipes réglementées
Un espace de travail IA hébergé exclusivement sur des serveurs suisses, sans transfert vers des fournisseurs étrangers, change concrètement l'équation du risque décrite plus haut en limitant les transferts non maîtrisés de données.
Nectos a été conçu pour répondre exactement à ce type de scénario. Les données restent traitées en Suisse, sous droit suisse, avec anonymisation automatique des prompts et journaux d'audit complets exportables pour vos besoins de conformité. Aucune donnée client ne sert à l'entraînement des modèles, et l'infrastructure repose sur un cloud entièrement suisse. Pour les cabinets juridiques, les acteurs de la santé ou les équipes financières soumis à des exigences strictes de confidentialité, cette approche élimine la question de la juridiction étrangère qui pèse sur la plupart des alternatives.
La plateforme se décline en trois abonnements par utilisateur : Starter à 29,90 CHF par mois, Pro à 49,90 CHF par mois, et Pro+ à 99,90 CHF par mois. Consultez le détail des fonctionnalités de sécurité et de conformité ou comparez les différentes offres sur la page tarifaire pour identifier le niveau adapté à votre organisation.
Sources
Pour approfondir les mécanismes techniques évoqués dans cet article, consultez le cadre NIST AI RMF, le glossaire CSRC/NIST sur l'exfiltration, les guides OWASP sur la prompt injection, le référentiel ATT&CK de MITRE ainsi que les ressources publiques de CISA. Pour un éclairage pratique sur la sécurisation des usages IA en entreprise, l'article de SzopaLabs sur le chat IA en environnement professionnel complète utilement ces référentiels institutionnels.
- NIST AI Risk Management Framework
- CSRC/NIST glossary — exfiltration
- OWASP GenAI — Prompt injection risks
Questions fréquentes
Qu'est‑ce que l'exfiltration de données exactement ?
L'exfiltration désigne le transfert non autorisé de données depuis un système, qu'il soit réalisé manuellement ou automatiquement, selon la définition du glossaire CSRC/NIST. Appliquée à l'IA, elle englobe aussi bien un copier‑coller involontaire dans un chatbot public qu'un agent autonome manipulé par une injection de prompt.
Un chatbot IA public peut‑il divulguer mes données ?
Cela dépend entièrement des conditions d'utilisation et de la politique de rétention du fournisseur : certains modèles publics conservent et peuvent réutiliser le contenu des conversations à des fins d'amélioration ou d'entraînement. Une fois qu'une donnée sensible a été soumise à un tel modèle, la remédiation technique complète devient pratiquement impossible, ce qui impose une approche préventive plutôt que corrective.
Qui présente le risque d'exfiltration le plus élevé dans une organisation ?
Le shadow AI, c'est à dire l'usage non approuvé d'outils IA par des collaborateurs bien intentionnés, constitue le vecteur le plus fréquent, bien plus que l'acte malveillant d'un initié. Les profils à privilèges élevés (juristes, développeurs, dirigeants) restent les plus exposés simplement parce qu'ils manipulent davantage de données sensibles au quotidien.
Quels sont les signes révélateurs d'une exfiltration liée à l'IA ?
Les signaux les plus fiables incluent des pics anormaux de trafic vers de nouveaux domaines d'IA, des volumes de requêtes API disproportionnés par rapport à l'usage habituel, et des jetons OAuth accordant des permissions étendues à des applications jamais validées. Corréler les logs proxy, les journaux d'authentification et la télémétrie des postes de travail reste la méthode la plus efficace pour détecter ces anomalies rapidement.
Une alternative souveraine élimine‑t‑elle totalement ce risque ?
Aucune solution ne supprime intégralement le risque d'erreur humaine, mais l'hébergement exclusif en Suisse, l'anonymisation automatique des prompts et l'absence d'entraînement sur les données clients réduisent structurellement la surface d'exposition. Les tarifs de Nectos démarrent à 29,90 CHF par mois par utilisateur pour le plan Starter, avec le détail complet disponible sur la page tarifaire.