La Suisse n'a pas adopté d'AI Act horizontal. Elle a choisi de ratifier la Convention du Conseil de l'Europe sur l'IA et de légiférer secteur par secteur, en s'appuyant sur le revFADP et des régulateurs comme la FINMA. Mais cette liberté domestique ne protège pas une entreprise suisse qui met un système d'IA sur le marché européen ou dont les résultats touchent des utilisateurs dans l'UE : l'AI Act européen s'applique alors intégralement, avec ses obligations documentaires et ses sanctions.
En bref:
- La Suisse adopte une approche sectorielle pour réglementer l'IA, en s'appuyant sur la Convention du Conseil de l'Europe, plutôt qu'une loi horizontale équivalente à l'AI Act européen.
- La conformité à l'AI Act européen s'impose dès qu'un système d'IA est mis sur le marché dans l'UE, ou si ses résultats sont exploités par des utilisateurs européens, indépendamment de l'hébergement.
- La logique de l'AI Act repose sur la classification par risque, avec des obligations strictes pour les systèmes à haut risque avant leur commercialisation, contrairement à la méthode suisse basée sur la responsabilité ex post.
- Les sanctions pour non-conformité peuvent atteindre 7 % du chiffre d'affaires mondial annuel, exposant fortement les exportateurs suisses opérant dans l'UE.
- La meilleure stratégie consiste à cartographier ses systèmes, préparer une documentation technique et formaliser un représentant dans l'UE pour garantir une conformité efficace et crédible.
Table des matières
- L'EU AI Act et la Suisse : ce que change la décision du Conseil fédéral
- AI Act européen contre approche suisse : deux logiques de conformité
- Quand l'AI Act européen s'applique-t-il à une entreprise suisse ?
- Comment préparer votre conformité à court et moyen terme
- Ce que révèle l'exemple d'une plateforme souveraine suisse
- Rester compétitif sans sacrifier la souveraineté
- Faire de la traçabilité un réflexe avec Nectos
- Pour aller plus loin : les textes de référence
- Sources
- Questions fréquentes
L'EU AI Act et la Suisse : ce que change la décision du Conseil fédéral
Le 12 février 2025, le Conseil fédéral a tranché un débat qui agitait les juristes suisses depuis l'adoption de l'AI Act européen : pas de loi horizontale sur l'intelligence artificielle, mais une ratification de la Convention du Conseil de l'Europe sur l'IA, assortie d'adaptations sectorielles du droit existant. Le gouvernement a chargé l'administration de préparer une procédure de consultation, la fameuse « vernehmlassung », dont les résultats sont attendus d'ici la fin 2026, avant une mise en œuvre législative qui s'étalera probablement sur 2027.
Cette architecture répond à une préoccupation précise : éviter ce que les juristes suisses appellent un « Swiss finish », c'est à dire une surcouche réglementaire nationale plus contraignante que nécessaire, qui pénaliserait la compétitivité des entreprises locales sans bénéfice réel pour les citoyens. L'analyse du cabinet Homburger sur cette nouvelle voie réglementaire est claire sur ce point : la Suisse privilégie des règles ciblées, ajoutées aux lois sectorielles existantes, plutôt qu'un texte transversal calqué sur le modèle bruxellois.
La Convention du Conseil de l'Europe, signée par la Suisse le 27 mars 2025, fixe un socle de principes plutôt qu'un système de classification des risques. Elle impose que les systèmes d'IA respectent les droits humains, la démocratie et l'État de droit, avec des exigences de transparence et de non-discrimination. Concrètement, cela se traduit par :
- une obligation de traçabilité pour les décisions automatisées ayant un impact sur les personnes ;
- des mécanismes de surveillance adaptés au secteur concerné plutôt qu'une autorité unique de contrôle de l'IA ;
- une clause de non-discrimination qui rejoint les principes déjà présents dans le droit suisse de la protection des données.
Pour une entreprise suisse, cela veut dire que la conformité passera par la révision de textes sectoriels existants, pas par la création d'un nouveau régime IA autonome. C'est une différence de méthode qui a des conséquences directes sur ce que vos équipes juridiques doivent surveiller dans les mois qui viennent.
AI Act européen contre approche suisse : deux logiques de conformité
L'AI Act européen fonctionne sur un principe simple à énoncer, lourd à appliquer : la classification par niveau de risque. Un système d'IA jugé « à haut risque » doit passer par une évaluation de conformité avant sa mise sur le marché, avec une documentation technique détaillée, un enregistrement dans une base européenne et une surveillance après commercialisation. Les obligations les plus strictes s'appliquent avant même que le produit ne touche un utilisateur final.
La Suisse inverse la logique. Pas d'évaluation ex ante généralisée, pas de base d'enregistrement centralisée pour l'IA. La responsabilité s'exerce plutôt ex post, via le revFADP et les régulateurs sectoriels qui interviennent quand un problème est constaté ou suspecté. La FINMA, par exemple, intègre déjà des attentes de gouvernance algorithmique dans ses pratiques de surveillance du secteur financier, sans qu'un texte spécifique à l'IA n'ait été nécessaire.
Cette différence n'est pas qu'académique. Elle change concrètement ce que vos équipes doivent produire :
- Côté UE : dossier de conformité avant le lancement, marquage CE pour les systèmes à haut risque, enregistrement obligatoire, audits post-marché documentés.
- Côté Suisse : politique interne de gouvernance de l'IA, journaux d'utilisation consultables en cas de contrôle, analyses d'impact sur la protection des données alignées sur le revFADP.
L'écart financier entre les deux régimes mérite d'être pris au sérieux. L'AI Act prévoit des sanctions pouvant atteindre 7 % du chiffre d'affaires mondial annuel pour les infractions les plus graves, notamment celles liées aux pratiques interdites. Une entreprise suisse qui exporte vers l'UE sans avoir anticipé cette classification s'expose donc à un risque disproportionné par rapport à ce qu'elle connaît dans son cadre domestique, où les sanctions restent généralement rattachées aux mécanismes existants de protection des données plutôt qu'à un barème spécifique à l'IA.
Pour un CTO habitué au cadre suisse, le réflexe naturel est de traiter la conformité IA comme une extension du RGPD ou du revFADP. C'est une erreur si vos produits touchent le marché européen : l'AI Act ajoute une couche de classification et de documentation qui n'a pas d'équivalent direct dans le droit suisse actuel.
Quand l'AI Act européen s'applique-t-il à une entreprise suisse ?
L'article 2 de l'AI Act définit un champ d'application volontairement large, et c'est là que beaucoup d'entreprises suisses sous-estiment leur exposition. Le texte s'applique dès que l'un de ces critères est rempli :
- Le système est mis sur le marché européen, même par un fournisseur établi hors UE, dès qu'un client ou utilisateur final se trouve dans l'un des vingt-sept États membres.
- Les résultats produits par le système sont utilisés dans l'UE, y compris quand le système lui-même est développé et hébergé en Suisse.
- Le système entre dans une catégorie à haut risque ou relève de l'IA à usage général (GPAI), ce qui déclenche des obligations renforcées indépendamment du lieu d'établissement du fournisseur.
Dès qu'un de ces critères s'applique, plusieurs obligations concrètes tombent sur l'entreprise suisse : désigner un représentant autorisé établi dans l'UE pour certains cas, produire une évaluation de conformité documentée, s'enregistrer dans la base européenne pour les systèmes à haut risque, et maintenir une surveillance post-marché active. Le guide pratique sur l'AI Act pour les entreprises suisses détaille bien cette mécanique du représentant autorisé, souvent méconnue des équipes juridiques suisses habituées à un cadre plus souple.
Trois scénarios illustrent la diversité des situations :
- Une SaaS suisse de gestion de données RH qui vend son abonnement à une filiale française entre dans le champ d'application, même si son siège et ses serveurs restent en Suisse.
- Un éditeur de modèle de langue polyvalent développé à Zurich mais intégré par des clients européens dans des systèmes à haut risque hérite d'obligations en cascade, en tant que fournisseur de composant GPAI.
- Un outil de recrutement automatisé proposé à des cabinets de conseil basés à Bruxelles ou à Milan relève potentiellement de la catégorie à haut risque, avec toutes les obligations documentaires qui l'accompagnent.
Conseil de pro : Ne vous fiez pas au lieu d'hébergement de vos serveurs pour évaluer votre exposition. C'est la localisation de l'utilisateur final ou du destinataire des résultats qui déclenche l'application de l'AI Act, pas celle de votre infrastructure.
Comment préparer votre conformité à court et moyen terme
La première étape, et la plus négligée, consiste à cartographier précisément où vos systèmes d'IA produisent des effets. Beaucoup d'entreprises suisses connaissent bien leurs flux de données personnelles au titre du revFADP, mais n'ont jamais tracé où atterrissent les résultats de leurs algorithmes de scoring, de recommandation ou de génération de contenu.
Voici une séquence d'actions réaliste sur les douze prochains mois :
- Inventoriez vos systèmes d'IA et identifiez ceux dont les sorties atteignent des utilisateurs ou clients dans l'UE.
- Classez chaque système selon la grille de risque de l'AI Act, même à titre indicatif, pour anticiper le niveau d'obligation applicable.
- Constituez un dossier de documentation technique : logique du modèle, données d'entraînement, mesures de mitigation des biais.
- Alignez vos analyses d'impact sur les exigences combinées du revFADP et, le cas échéant, sur les évaluations de conformité européennes.
- Formalisez un mandat écrit pour un représentant autorisé dans l'UE si l'un de vos systèmes est concerné.
Sur le plan organisationnel, plusieurs mesures structurent une conformité crédible :
- des journaux d'audit horodatés et consultables, conservés sur une durée suffisante pour répondre à une demande de contrôle ;
- des contrôles d'accès différenciés selon les rôles, pour limiter qui peut modifier un modèle ou consulter des données sensibles ;
- des clauses contractuelles claires avec les clients et sous-traitants sur la répartition des responsabilités en cas d'incident lié à l'IA.
Conseil de pro : Documentez vos processus même si vous n'êtes pas encore certain d'entrer dans le champ d'application de l'AI Act. En l'absence d'une loi horizontale suisse, c'est votre capacité à produire des preuves techniques, journaux et analyses d'impact, qui déterminera votre crédibilité en cas de contrôle ou de litige.
Sur les tests pratiques, répartissez les responsabilités sans ambiguïté : l'équipe produit valide les cas d'usage à risque avant déploiement, l'IT assure la traçabilité technique, et le juridique suit l'évolution du calendrier suisse et européen. Des ressources spécialisées comme celles d'Inspiroware sur l'intégration de l'IA dans le développement logiciel peuvent utilement nourrir la réflexion technique de vos équipes produit sur ce point.
Ce que révèle l'exemple d'une plateforme souveraine suisse
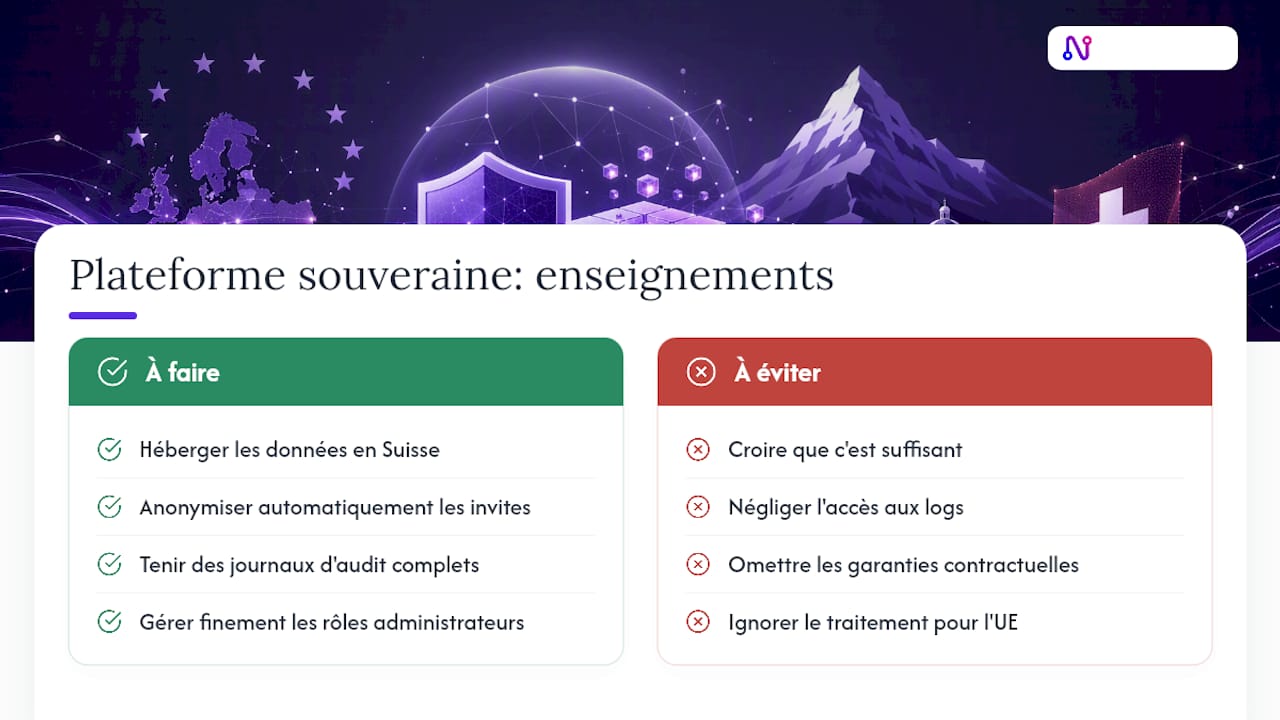
Certaines caractéristiques techniques facilitent nettement la preuve de conformité, sans pour autant garantir à elles seules le respect intégral de l'AI Act. Nectos, plateforme suisse de travail avec l'IA, héberge exclusivement ses données sur des serveurs situés en Suisse et applique une anonymisation automatique des invites, ce qui limite les transferts transfrontaliers de données personnelles. Ses journaux d'audit complets et sa gestion fine des rôles administrateurs constituent exactement le type de preuve documentaire qu'exige une approche ex post comme celle que privilégie le droit suisse.
Cela dit, ces fonctions répondent avant tout aux exigences du revFADP en matière de souveraineté des données. Une entreprise exposée à l'AI Act européen devra vérifier séparément les accès aux logs, les garanties contractuelles de son fournisseur et le traitement des résultats destinés à des utilisateurs dans l'UE.
Rester compétitif sans sacrifier la souveraineté
La vraie question n'est pas « Suisse ou UE », mais comment tenir les deux à la fois. La recommandation est simple : centralisez la gouvernance, gardez des preuves reproductibles, et traitez la conformité comme un actif commercial plutôt qu'une contrainte.
— Adopt
Faire de la traçabilité un réflexe avec Nectos
Face à des obligations qui reposent sur la preuve documentaire plutôt que sur une simple déclaration d'intention, la question n'est plus « sommes nous conformes » mais « pouvons nous le démontrer en trente minutes si un régulateur le demande ». Nectos a été conçu pour cette exigence suisse spécifique : hébergement exclusif sur serveurs suisses, anonymisation automatique des invites avant tout traitement, journaux d'audit complets et gestion des rôles par administrateur, exportables à tout moment pour vos équipes juridiques ou de conformité.
Pour les cabinets d'avocats, les institutions financières soumises à la surveillance de la FINMA, les acteurs de la santé ou les services RH, cette traçabilité devient un argument face aux clients autant qu'une réponse aux régulateurs. Consultez la page sécurité de Nectos pour voir en détail les contrôles disponibles, ou comparez directement les formules sur la page tarifs pour choisir celle qui correspond le mieux à votre cas d'usage et lancez un essai.
Pour aller plus loin : les textes de référence
- L'annonce officielle du Conseil fédéral du 12 février 2025 détaille la décision de ratifier la Convention et le calendrier de consultation.
- La page du Conseil de l'Europe sur la Convention IA précise les principes de droits humains et de non-discrimination signés par la Suisse.
- L'analyse de Homburger sur la voie réglementaire suisse explique la logique sectorielle retenue.
- Le guide sur l'AI Act pour les entreprises suisses détaille les obligations extraterritoriales et le rôle du représentant autorisé.
Sources
- AI regulation: Federal Council to ratify Council of Europe ...
- New Pathway of Regulating Artificial Intelligence in Switzerland: Competitive Edge or Challenge?
- Switzerland Signs the Council of Europe’s Global Treaty on AI
- The EU AI Act for Swiss companies (2026)
Questions fréquentes
La Suisse a-t-elle son propre AI Act ?
Non, la Suisse n'a pas de loi horizontale sur l'intelligence artificielle. Elle a choisi de ratifier la Convention du Conseil de l'Europe et d'adapter ses lois sectorielles existantes plutôt que de créer un texte unique.
L'AI Act européen est-il définitivement entré en vigueur ?
Oui, l'AI Act a été adopté par l'Union européenne et son entrée en application se déroule par étapes selon le niveau de risque des systèmes concernés, avec des obligations déjà effectives pour les pratiques interdites et les systèmes à haut risque.
Pourquoi la Suisse n'est-elle pas membre de l'Union européenne ?
La Suisse a choisi historiquement la voie bilatérale plutôt que l'adhésion, ce qui explique qu'elle ne soit pas automatiquement soumise aux règlements européens comme l'AI Act, sauf lorsque ses entreprises visent le marché de l'UE.
Concrètement, que change l'AI Act pour les entreprises ?
Il impose une classification des systèmes d'IA par niveau de risque, avec des obligations de documentation, d'évaluation de conformité et, pour les cas les plus sensibles, d'enregistrement avant la mise sur le marché européen.
Une entreprise suisse qui utilise Nectos est elle automatiquement conforme à l'AI Act ?
Non, aucun outil ne garantit à lui seul la conformité. Nectos facilite la traçabilité et la souveraineté des données via l'hébergement suisse et les journaux d'audit, mais l'évaluation de conformité à l'AI Act reste propre à chaque système et à son usage.