Pour utiliser l'IA dans une activité d'assurance en Suisse, trois exigences se cumulent : respecter la nLPD sur chaque donnée personnelle saisie dans l'outil, maîtriser les transferts hors de Suisse, et documenter la gouvernance du système, notamment face aux attentes de la FINMA. Les assureurs, courtiers, gestionnaires de sinistres et experts qui s'en remettent à un assistant grand public prennent un risque que la loi ne tolère pas : des données de santé, de sinistres ou de clients qui voyagent vers des serveurs étrangers.
Cet article fait le point sur le cadre applicable, les pièges concrets du quotidien et les critères pour choisir une alternative à ChatGPT réellement souveraine.
En bref
- La nLPD s'applique directement à tout traitement de données par IA, car elle est technologiquement neutre : l'outil ne change pas vos obligations.
- Les dossiers d'assurance contiennent souvent des données sensibles (santé, sinistres) : base légale, proportionnalité et analyse d'impact doivent être examinées avant tout déploiement.
- Un transfert hors de Suisse n'est licite que si le pays de destination offre une protection adéquate. Un hébergement 100% suisse supprime ce sujet à la racine.
- La FINMA attend un inventaire des applications d'IA, des responsabilités définies, des tests et une surveillance, y compris pour les prestataires tiers.
- Une alternative à ChatGPT hébergée en Suisse, avec journaux d'audit et anonymisation, simplifie la preuve de conformité.
Table des matières
- Pourquoi l'assurance est un terrain particulièrement sensible
- Le cadre suisse : la nLPD s'applique déjà à l'IA
- Le piège des transferts transfrontaliers
- Ce que la FINMA attend des assureurs
- Responsabilité civile et incertitude de couverture
- L'AI Act européen : êtes-vous concerné ?
- Critères pour choisir une alternative à ChatGPT conforme
- Notre point de vue chez Nectos
- Un espace de travail IA pensé pour les métiers réglementés
- Mettre en œuvre en cinq étapes
- FAQ
- Sources
Pourquoi l'assurance est un terrain particulièrement sensible
Un assureur ou un courtier manipule en continu des informations que la loi protège plus fortement que les autres : état de santé, antécédents médicaux, situation financière, détails d'accidents, correspondances avec des avocats ou des médecins-conseils. Résumer un rapport d'expertise, reformuler une réponse à un assuré, comparer des conditions générales ou préparer un dossier de sinistre : toutes ces tâches se prêtent bien à l'IA. Elles impliquent aussi, presque toujours, des données personnelles.
Le secteur lui-même aborde l'IA avec pragmatisme. Selon le magazine annuel de l'Association Suisse d'Assurances, l'IA y est perçue surtout comme un levier d'optimisation des processus et de précision dans l'analyse des risques, plutôt que comme un remplacement de l'humain. C'est une bonne grille de lecture : l'IA prépare, résume, structure ; la décision, la responsabilité et le secret professionnel restent entre des mains humaines.
Les premiers effets secondaires se voient déjà. L'Ombudsman de l'assurance privée constate une hausse des dossiers, en partie due à des erreurs juridiques induites par l'usage de l'IA côté assurés : l'IA facilite la rédaction des demandes, mais produit fréquemment des conclusions juridiques erronées qui compliquent la relation avec l'assureur. Pour un professionnel, la leçon est claire : un texte généré n'est jamais une position validée.

Le cadre suisse : la nLPD s'applique déjà à l'IA
Il n'existe pas, en Suisse, de loi générale sur l'IA comparable au règlement européen. Cela ne signifie pas un vide juridique. Le Préposé fédéral à la protection des données et à la transparence (PFPDT) rappelle que la LPD, formulée de manière technologiquement neutre, s'applique directement aux traitements de données fondés sur l'IA. Fabricants, fournisseurs et exploitants doivent garantir aux personnes concernées un degré d'autodétermination numérique aussi élevé que possible.
Les principes à retenir pour un usage en assurance :
- Licéité, proportionnalité, finalité. La loi fédérale sur la protection des données (RS 235.1) exige que les traitements soient licites, proportionnés et conformes à des finalités déterminées et reconnaissables. Résumer un sinistre pour le traiter est une finalité reconnaissable ; réutiliser ce même dossier pour entraîner un modèle externe ne l'est pas.
- Consentement exprès quand il est requis. Il s'impose notamment pour des données sensibles ou un profilage à risque élevé, deux situations fréquentes en assurance de personnes.
- Analyse d'impact préalable. Elle est nécessaire lorsque le traitement envisagé peut entraîner un risque élevé pour la personnalité ou les droits fondamentaux des personnes concernées.
- Transparence. Le PFPDT attend des fournisseurs et des utilisateurs d'IA qu'ils communiquent clairement la finalité, le fonctionnement et les sources de données de leurs systèmes. Les personnes ont aussi le droit de savoir si elles interagissent avec une machine et si leurs données servent à entraîner ou améliorer des modèles.
Le PFPDT précise enfin que les applications d'IA visant une surveillance globale, comme le crédit social ou la reconnaissance faciale généralisée, sont interdites en Suisse. Ce n'est pas le quotidien d'un assureur, mais cela fixe la limite : l'IA est admise tant qu'elle respecte l'autodétermination des personnes.
Le cas des données sensibles
Les données de santé comptent parmi les données sensibles au sens de la loi. Un assistant IA qui reçoit un certificat médical, un rapport d'invalidité ou un décompte de prestations traite donc des données de la catégorie la plus protégée. Avant de l'autoriser dans un service, trois questions permettent de cadrer la décision : quelle est la base légale ou le consentement, quelles données sont strictement nécessaires, et où le traitement a-t-il lieu physiquement.
La dernière question est la plus négligée. Elle conditionne tout le reste.
Le piège des transferts transfrontaliers
Quand un collaborateur colle un texte dans un assistant grand public hébergé à l'étranger, la donnée « voyage » : elle quitte le territoire suisse, est traitée sur des serveurs étrangers, et peut être soumise à des législations étrangères, comme le CLOUD Act américain pour les fournisseurs établis aux États-Unis. La nLPD encadre précisément ce cas : selon le guide juridique consacré à l'IA en Suisse, la communication de données personnelles à l'étranger n'est autorisée que si le pays destinataire garantit un niveau de protection adéquat, au sens de l'art. 16 LPD.
En pratique, trois problèmes se combinent :
- La visibilité. Le service informatique ignore souvent quels collaborateurs utilisent quel outil, avec quelles données. C'est le phénomène de l'IA « fantôme ».
- La réutilisation. Le Centre national pour la cybersécurité (BACS) identifie comme risque principal pour les professionnels la réutilisation involontaire des données saisies pour l'entraînement ultérieur des modèles. Pour un dossier de sinistre, cela signifie qu'un contenu confidentiel peut se retrouver dans un modèle que vous ne contrôlez pas.
- Le secret professionnel. Les médecins-conseils, avocats et autres tiers mandatés par un assureur sont tenus à des obligations de confidentialité qui s'ajoutent à la nLPD. Les confier à un sous-traitant étranger sans cadre contractuel solide est difficile à défendre.
Le BACS recommande d'ailleurs d'anonymiser les données sensibles, les données clients et les secrets d'affaires avant de les saisir dans un outil d'IA. C'est un réflexe à intégrer même avec un outil souverain : moins une donnée est identifiante, moins elle est risquée.
Ce que la FINMA attend des assureurs
Les entreprises d'assurance supervisées sont soumises à des attentes de gouvernance supplémentaires. Dans sa communication de surveillance 08/2024, la FINMA demande, d'après la synthèse publiée par datenrecht.ch, un inventaire centralisé des applications d'IA, des responsabilités clairement définies, de la documentation, des tests, une surveillance continue et de la formation pour les applications importantes. Les risques principaux identifiés sont les risques opérationnels liés au modèle, les risques informatiques et cyber, ainsi que les risques liés aux tiers.
Cette dernière catégorie concerne directement le choix d'un outil : un fournisseur d'IA est un prestataire dont dépend votre activité. Il faut pouvoir l'auditer, comprendre où il traite les données et savoir ce qu'il fait du contenu transmis.
Une checklist de gouvernance minimale, adaptée à une PME d'assurance ou à un courtage :
- Inventorier les usages d'IA, officiels et tolérés, par service.
- Classer les données concernées : publiques, internes, personnelles, sensibles.
- Désigner un responsable de l'usage de l'IA et un référent protection des données.
- Évaluer le risque et, si nécessaire, réaliser l'analyse d'impact prévue par la nLPD.
- Encadrer le fournisseur par contrat : lieu de traitement, absence d'entraînement sur vos données, droit d'audit, sous-traitants, sort des données en fin de contrat.
- Former les collaborateurs, avec des règles simples sur ce qui peut ou non être saisi.
- Tracer les usages au moyen de journaux d'audit exportables.
- Valider humainement toute sortie qui produit un effet sur un assuré.
Responsabilité civile et incertitude de couverture
L'IA n'est pas seulement un sujet de conformité, mais aussi un risque assurable, et le marché cherche encore ses repères. L'Association Suisse d'Assurances relève que les risques liés à l'IA, comme les hallucinations ou les erreurs logicielles, posent des défis aux polices de responsabilité civile traditionnelles. Elle note aussi une incertitude sur la couverture des dommages causés par l'IA, car ces risques ne sont généralement ni expressément inclus ni exclus.
Pour un courtier ou un conseiller, cela justifie deux précautions : vérifier avec son propre assureur RC professionnelle comment l'usage de l'IA est traité, et conserver la preuve du contrôle humain. Un journal d'audit montrant qui a utilisé l'outil, quand et pour quelle tâche devient alors une pièce utile en cas de litige.
L'AI Act européen : êtes-vous concerné ?
Une organisation suisse n'est pas soumise au règlement européen du seul fait de sa nationalité. L'état des lieux de l'Office fédéral de la communication indique que l'AI Act s'applique aux organisations établies en Suisse dès lors qu'elles sont actives sur le marché intérieur de l'UE et que leur système d'IA entre dans son champ d'application. Sont visés les fournisseurs et déployeurs dont les services ou les résultats sont utilisés ou commercialisés dans l'UE, avec des exigences variables selon la classification du risque.
Un assureur qui couvre des risques dans l'UE, un réassureur ou un courtier avec une clientèle transfrontalière doit donc vérifier sa situation cas par cas. Un acteur purement domestique reste d'abord soumis à la nLPD, à la surveillance de la FINMA et aux règles sectorielles.
Critères pour choisir une alternative à ChatGPT conforme
Le choix de l'outil détermine une grande partie de votre charge de conformité. Voici les critères qui comptent pour une structure d'assurance :
| Critère | Ce qu'il faut exiger | Pourquoi |
|---|---|---|
| Lieu d'hébergement et de traitement | Serveurs situés en Suisse, sans sous-traitance à l'étranger | Évite la question des transferts transfrontaliers (art. 16 LPD) |
| Entraînement sur vos données | Exclu par contrat | Écarte le risque de réutilisation relevé par le BACS |
| Droit applicable | Droit suisse | Prévisibilité juridique et for en Suisse |
| Traçabilité | Journaux d'audit complets, exportables | Preuve de conformité, gouvernance FINMA |
| Contrôle des accès | Rôles, droits administrateur | Séparer les dossiers, limiter les accès |
| Anonymisation | Anonymisation automatique des prompts | Réduit l'exposition des données identifiantes |
| Documentation | Documentation technique transparente | Analyse d'impact et audit du fournisseur |
Un point mérite d'être souligné : la souveraineté ne se déclare pas, elle se démontre par des garanties contractuelles et techniques vérifiables. C'est le sens de notre analyse sur la souveraineté suisse comme garantie légale.
Notre point de vue chez Nectos
Nous voyons chaque semaine le même schéma : des professionnels qui utilisent déjà une IA grand public à titre personnel, en toute bonne foi, et qui n'ont pas mesuré ce que cela implique pour des dossiers clients. La question n'est pas de renoncer à l'IA, mais de la déplacer vers un cadre que l'on peut défendre devant un client, un auditeur ou un régulateur.
Pour nous, trois principes sont non négociables. Premièrement, les données restent et sont traitées exclusivement en Suisse, sous droit suisse, sur une infrastructure cloud suisse hébergée chez Hidora, sans export ni sous-traitance à des fournisseurs étrangers. Deuxièmement, aucun entraînement n'est réalisé sur les données de nos clients. Troisièmement, la conformité doit être prouvable : journaux d'audit complets, gestion des rôles, exportation des logs et anonymisation automatique des prompts.
Nous pensons aussi qu'un outil conforme ne dispense jamais de discernement. Anonymisez ce qui peut l'être, limitez les données au nécessaire et gardez un humain responsable de chaque décision. Notre démarche environnementale, détaillée sur notre page IA suisse écoresponsable, relève de la même logique : une technologie dont on peut documenter les effets.
— Nectos
Un espace de travail IA pensé pour les métiers réglementés
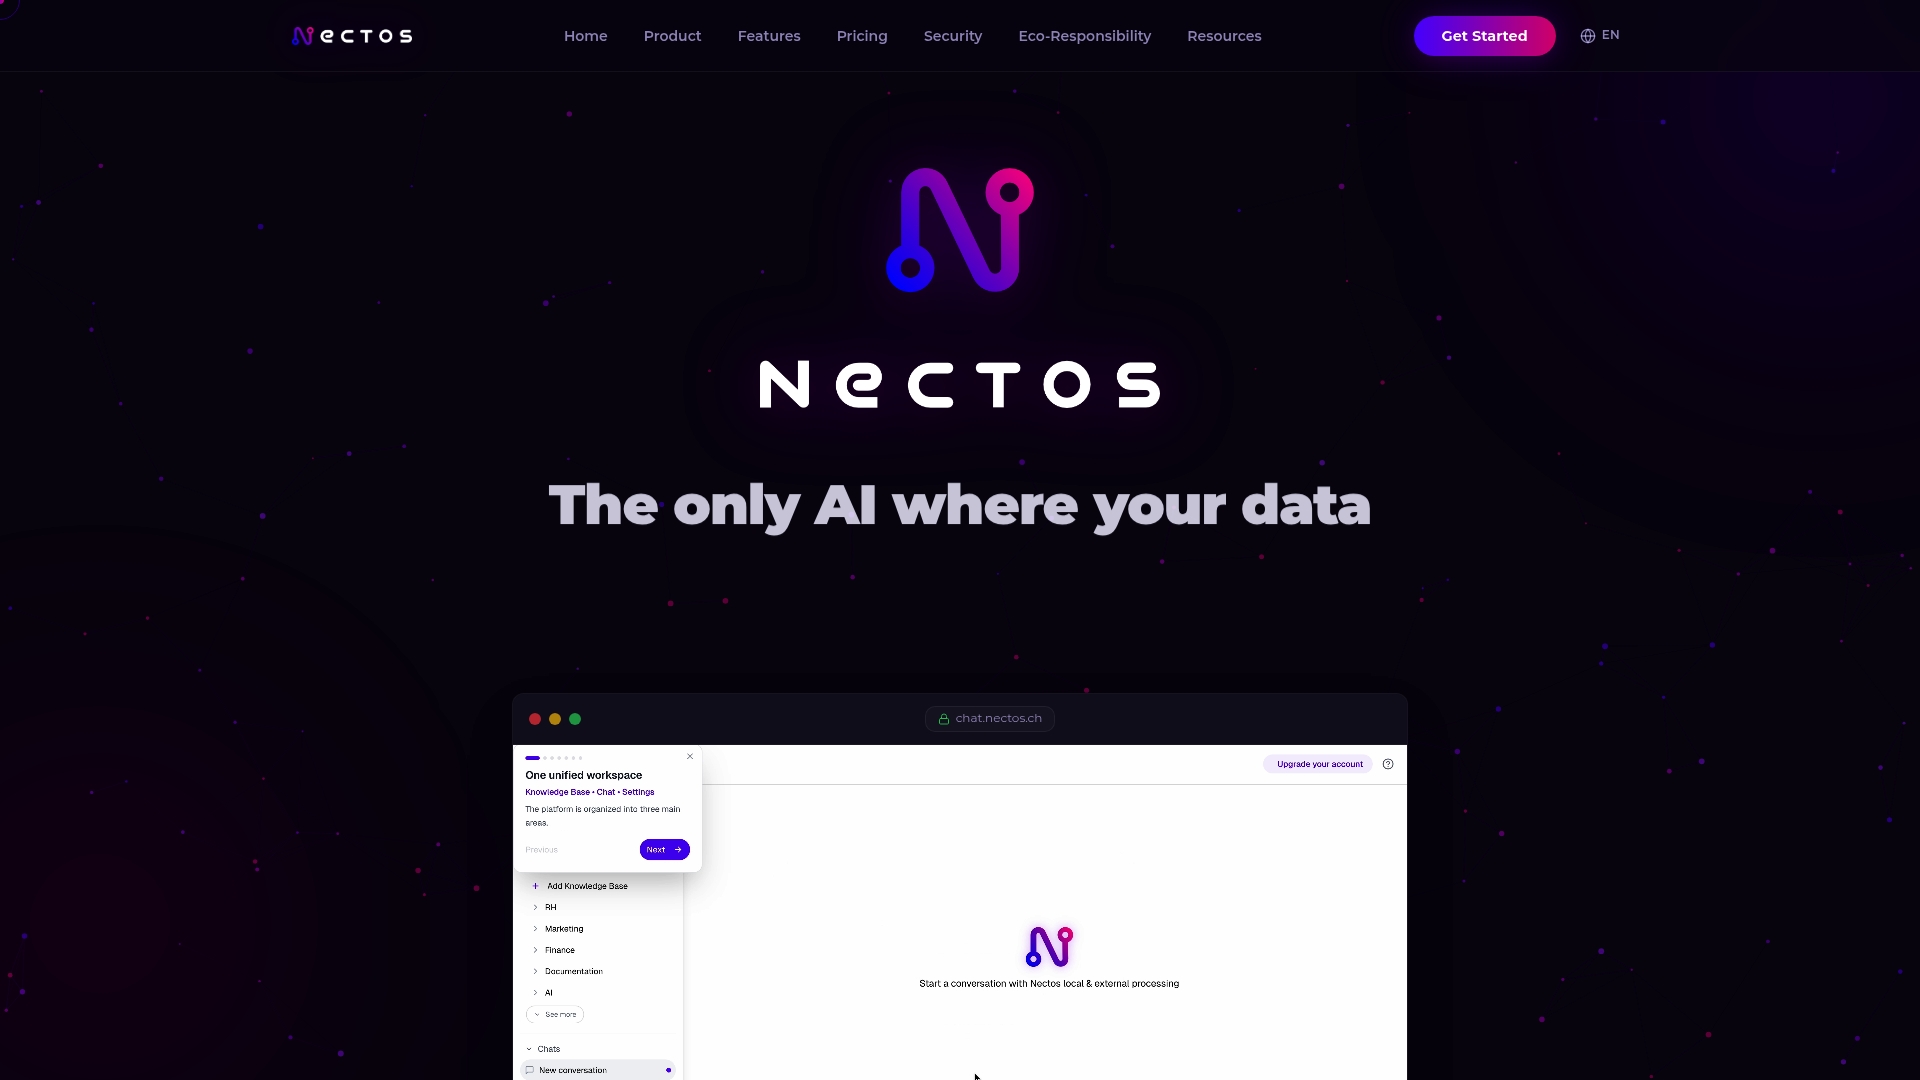
Nectos est un espace de travail IA suisse, conçu comme alternative à ChatGPT pour les professionnels et les entreprises qui ne peuvent pas envoyer de données sensibles à l'étranger. Il réunit chat IA privé, analyse de documents, base de connaissances privée, transcription et résumé de réunions, recherche web anonymisée, contrôle d'accès administrateur et exportation des logs. Pour un service sinistres, un courtage ou une fonction conformité, cela couvre les tâches les plus courantes sans sortir du cadre suisse.
Les abonnements se facturent par siège et par mois : Starter à 29.90 CHF, Pro à 49.90 CHF et Pro+ à 99.90 CHF. Une offre d'essai est également proposée, sans prix publié. Le détail de chaque niveau figure sur la page des tarifs.
Pour une équipe, commencez par un périmètre limité : un cas d'usage, quelques collaborateurs, des règles de saisie écrites. Vous pourrez ainsi documenter l'analyse d'impact sur des faits plutôt que sur des hypothèses.
Mettre en œuvre en cinq étapes
- Cartographiez les usages actuels d'IA dans votre structure, y compris ceux que personne n'a officialisés.
- Interdisez par directive la saisie de données identifiantes dans les outils hébergés hors de Suisse.
- Choisissez un outil répondant aux critères du tableau ci-dessus et vérifiez les engagements par écrit.
- Formalisez la gouvernance : responsable, registre des usages, analyse d'impact si nécessaire, procédure de validation humaine.
- Réévaluez chaque année : les attentes des autorités et les pratiques du marché évoluent vite.
FAQ
La nLPD autorise-t-elle l'usage de l'IA dans une société d'assurance ?
Oui, à condition de respecter ses principes : licéité, proportionnalité, finalité reconnaissable et transparence. La loi étant technologiquement neutre, elle s'applique à l'IA comme à tout autre traitement. Pour les données sensibles, comme les données de santé, une analyse d'impact et, selon les cas, un consentement exprès doivent être examinés.
Puis-je saisir des données de clients dans un assistant IA grand public ?
C'est fortement déconseillé. Les données quittent la Suisse, et leur transfert n'est licite que si le pays de destination garantit une protection adéquate. Le BACS recommande en outre d'anonymiser les données sensibles et clients avant toute saisie, en raison du risque de réutilisation pour l'entraînement.
La FINMA interdit-elle l'IA aux assureurs ?
Non. Elle attend en revanche une gouvernance solide : inventaire des applications, responsabilités définies, tests, surveillance et maîtrise des risques liés aux tiers. Les assureurs supervisés doivent pouvoir démontrer ces éléments.
L'AI Act européen s'applique-t-il à mon courtage suisse ?
Seulement si vous êtes actif sur le marché de l'UE et que votre système d'IA entre dans le champ du règlement, par exemple parce que ses résultats y sont utilisés. Les obligations dépendent ensuite de la classification du risque. En cas de doute, faites examiner votre situation par un juriste.
Que faire si l'IA produit une erreur dans un dossier de sinistre ?
La responsabilité reste celle du professionnel qui utilise le résultat. Faites valider toute sortie par un humain avant qu'elle n'ait un effet sur un assuré, conservez la trace de ce contrôle et vérifiez avec votre assureur comment l'IA est traitée dans votre couverture RC.
Sources
- PFPDT : la loi actuelle sur la protection des données s'applique à l'IA
- PFPDT : IA et protection des données
- Fedlex : loi fédérale sur la protection des données (RS 235.1)
- BACS : l'IA dans le quotidien professionnel
- Chambers : Artificial Intelligence 2026, Switzerland
- OFCOM : état des lieux de la réglementation de l'IA
- datenrecht.ch : communication de surveillance FINMA 08/2024
- ASA : l'IA comme risque émergent en responsabilité civile
- ASA : Ombudsman de l'assurance privée et de la Suva
- ASA : magazine annuel View 2025