
Utiliser un outil d'IA public pour traiter des données client peut faire perdre la protection du privilège si le fournisseur conserve, entraîne ses modèles sur vos échanges, ou y donne accès à des tiers. La jurisprudence récente confirme ce risque, mais un contrôle contractuel et technique rigoureux permet de le limiter fortement. La suite détaille les décisions à connaître, les clauses à exiger, et les garanties techniques qui font la différence devant un tribunal.
En bref:
- L’utilisation d’un outil d’IA public peut entraîner la perte du privilège avocat-client si le fournisseur peut accéder, conserver ou entraîner ses modèles sur les données échangées.
- La jurisprudence insiste sur l’importance du contrôle contractuel, notamment l’interdiction d’entraînement, la localisation des serveurs et la gestion des accès pour limiter ce risque.
- La protection du travail préparatoire reste possible si l’avocat prouve que l’outil n’a effectué que des tâches mécaniques et que les flux de données sont maîtrisés.
- Un contrat solide doit imposer la localisation des données sur le territoire national, l’absence d’entraînement sur les contenus, un droit d’audit et une suppression limitée des données.
- La seule architecture technique réellement protectrice reste celle qui limite l’accès aux connaissances internes, comme les systèmes auto-hébergés ou RAG privé, avec chiffrement et journaux d’audit à l’appui.
Table des matières
- Décisions récentes : quand les outils d'IA font perdre le privilège
- Privilège, renonciation et protection du travail juridique face à l'IA
- Ce que le contrat avec votre fournisseur d'IA doit absolument contenir
- Architecture technique : ce qui protège réellement la confidentialité
- Ce qu'un cabinet doit mettre en place dès maintenant
- Les garanties à exiger d'un fournisseur d'IA souverain
- Vers une gouvernance plus stricte des cabinets face à l'IA
- Passez à une IA professionnelle qui reste sous votre toit
- Sources
- Questions fréquentes
Décisions récentes : quand les outils d'IA font perdre le privilège
Les tribunaux commencent à se pencher sérieusement sur la question, et leurs motifs se répètent d'une affaire à l'autre. Dans l'affaire United States v. Heppner, une juridiction fédérale a jugé que des échanges traités via un outil d'IA public ne bénéficiaient pas de la protection du privilège, précisément parce que rien ne garantissait la confidentialité du traitement effectué par ce fournisseur. Le cabinet Ogletree a documenté cette décision dans son analyse de l'intersection entre IA et privilège avocat-client, et le raisonnement du juge mérite qu'on s'y arrête.
Le motif central n'est pas technologique. C'est contractuel et factuel. Les juges examinent trois éléments avant de trancher :
- L'exposition effective des données à des tiers, y compris à des fins d'amélioration du modèle ;
- Les conditions d'accès définies dans les contrats d'utilisation du fournisseur ;
- L'existence ou l'absence de mesures actives de cloisonnement prises par le cabinet avant l'usage de l'outil.
Une décision britannique répertoriée dans les archives judiciaires du Royaume-Uni illustre une approche comparable, où la juridiction a évalué au cas par cas la nature du traitement plutôt que d'appliquer une règle générale. Cette convergence entre systèmes juridiques différents suggère que le critère décisif reste partout le même : peut-on prouver que la donnée n'a jamais quitté un périmètre maîtrisé ?
Pour la gestion des dossiers, la conséquence pratique est directe. Un document rédigé ou révisé via un outil d'IA public devient un candidat naturel à la découverte (discovery) si la partie adverse démontre que le fournisseur avait un accès technique aux contenus. Le simple fait d'avoir utilisé l'outil, sans preuve du contraire, suffit parfois à faire pencher la balance.
Privilège, renonciation et protection du travail juridique face à l'IA
Le droit distingue deux notions que les praticiens confondent trop souvent : le secret professionnel proprement dit, et la protection du travail préparatoire de l'avocat, connue sous le nom de work product. Ces deux protections ne réagissent pas de la même façon à l'usage de l'IA.
La renonciation au privilège survient quand une communication confidentielle est divulguée volontairement, ou traitée dans des conditions qui la rendent accessible à un tiers non couvert par le secret. À l'inverse, la protection du travail juridique peut parfois survivre, même quand un outil d'IA a participé à sa préparation, si l'avocat démontre que le document reflète sa propre analyse stratégique et que l'outil n'a fait qu'assister une tâche mécanique. C'est la nuance que développe le cabinet White & Case dans son analyse du privilège et de la protection du travail juridique à l'ère de l'IA générative.
Trois facteurs pèsent lourd dans l'appréciation des tribunaux :
- La nature du contrat liant le cabinet au fournisseur d'IA (entraînement autorisé ou non, durée de conservation) ;
- Le degré de contrôle exercé sur l'accès aux données, y compris en interne ;
- La preuve documentée d'une intervention humaine substantielle dans la production finale.
Un signal à retenir : selon l'analyse de White & Case, les tribunaux s'attachent moins à la technologie elle-même qu'à la visibilité des flux de données. Un fournisseur capable de prouver l'absence d'entraînement sur les contenus clients et des contrôles d'accès stricts réduit sensiblement le risque de contestation.
Certains chercheurs vont plus loin et estiment qu'inventer un « privilège spécifique à l'IA » serait une fausse piste. L'article Against an AI Privilege publié par le Journal of Law and Technology de Harvard soutient que la vraie réponse se trouve dans la gouvernance des données, pas dans une nouvelle catégorie juridique. Cette position rejoint ce que les cabinets sérieux appliquent déjà : mieux vaut verrouiller les contrats et l'architecture que d'attendre une clarification législative qui viendra, au mieux, avec retard.
Ce que le contrat avec votre fournisseur d'IA doit absolument contenir
Un contrat de traitement de données (DPA) mal rédigé est souvent le point faible qui expose un cabinet, bien avant que la technologie ne soit en cause. Voici les clauses à exiger systématiquement avant toute signature :
- Interdiction explicite d'entraînement sur les prompts, documents et sorties générées pour le compte du cabinet, formulée sans ambiguïté et sans exception commerciale.
- Localisation garantie des données, avec engagement écrit sur le pays d'hébergement des serveurs et l'absence de réplication vers des juridictions tierces.
- Droit d'audit contractuel, permettant au cabinet ou à un tiers mandaté de vérifier les pratiques réelles du fournisseur, pas seulement ses déclarations.
- Obligation de suppression et de rétention limitée, précisant les délais exacts de conservation et les modalités de suppression définitive sur demande.
- Clause de notification d'incident, imposant au fournisseur un délai précis pour signaler toute faille ou accès non autorisé.
Conseil de pro : Ne signez jamais un DPA qui renvoie les garanties de confidentialité vers une politique de confidentialité générale modifiable unilatéralement par le fournisseur. Exigez que les engagements clés figurent dans le corps du contrat lui-même, pas dans une annexe externe.
Le consentement du client reste un point sensible. Si un cabinet souhaite malgré tout recourir à un outil d'IA public pour une tâche non sensible, la renonciation partielle doit être documentée par écrit, limitée dans son périmètre, et jamais présumée à partir d'un simple accord global de mandat.
Sur le plan réglementaire suisse, la loi fédérale sur la protection des données (nLPD) impose une analyse d'impact avant tout traitement à risque, et les lignes directrices de la Fédération suisse des avocats exigent que le cabinet clarifie, avant toute utilisation d'un outil d'IA, où vont les données, qui y a accès et sous quel régime d'hébergement. Cette documentation devient une pièce de défense en cas de contestation ultérieure du privilège.
Architecture technique : ce qui protège réellement la confidentialité
Le choix de l'architecture pèse autant que le contrat. Trois modèles techniques dominent le marché actuel, et ils n'offrent pas le même niveau de garantie.
Un système de génération augmentée par récupération privée (RAG privé) permet à l'IA de consulter une base de connaissances propre au cabinet sans faire transiter les documents vers un modèle tiers non maîtrisé. Un modèle auto-hébergé va plus loin encore, en gardant le traitement entier dans un périmètre fermé. À l'opposé, une zone cloisonnée dans un service cloud public mutualisé reste, par construction, plus difficile à auditer de façon indépendante.
Avant de signer avec un fournisseur, vérifiez concrètement :
- Le chiffrement des données au repos et en transit, avec le standard utilisé ;
- L'existence de journaux d'audit horodatés, exportables sur demande ;
- Une preuve technique documentée de l'absence d'entraînement sur vos contenus, pas seulement une promesse commerciale ;
- La localisation précise et vérifiable des serveurs de traitement.
Un chiffre à retenir : les lignes directrices de l'EDPB sur l'anonymisation rappellent que la minimisation des données reste la mesure la plus fiable pour limiter les risques de réidentification, bien plus efficace qu'une simple pseudonymisation superficielle.
Documenter ces garanties n'a d'intérêt que si le cabinet peut les produire au moment opportun. En cas de litige, l'export des journaux d'accès et la preuve technique de non-entraînement constituent souvent la seule défense crédible contre une allégation de renonciation involontaire au privilège.
Ce qu'un cabinet doit mettre en place dès maintenant
Une politique interne d'usage de l'IA n'a de valeur que si elle est appliquée, pas seulement rédigée pour la forme. Trois piliers structurent une politique solide :
- Définir qui peut utiliser quel outil, pour quelles tâches, avec un circuit d'approbation clair avant toute utilisation sur un dossier sensible.
- Conserver une traçabilité complète : prompts envoyés, révisions humaines effectuées, décisions prises et journaux d'accès associés à chaque dossier.
- Prévoir un plan de réponse en cas de fuite suspectée, avec un responsable désigné et un délai de notification interne fixé à l'avance.
Conseil de pro : Formez vos collaborateurs à documenter systématiquement leur relecture humaine des contenus générés par IA. Sans cette preuve de validation, votre responsabilité déontologique reste engagée même si le fond du document est correct.
Les garanties à exiger d'un fournisseur d'IA souverain
Un fournisseur d'IA souverain doit répondre à des critères vérifiables, pas seulement affirmés dans une plaquette commerciale. La checklist minimale comprend :
- L'hébergement exclusif des données sur le territoire national concerné, sans réplication à l'étranger ;
- L'absence contractuelle et technique d'entraînement des modèles sur les contenus clients ;
- Des journaux d'audit exportables, avec traçabilité complète des accès ;
- Une gestion fine des rôles et des permissions administrateur.
Nectos revendique ces garanties pour le marché suisse : hébergement exclusivement sur des serveurs suisses, absence d'entraînement sur les données clients, et journaux d'audit exportables pour la conformité. La souveraineté numérique devient un critère de choix technologique à part entière pour un cabinet qui manipule des dossiers sensibles, bien avant d'être un argument marketing. Un cas d'usage typique : la revue de contrats confidentiels ou la synthèse de pièces de procédure, où l'absence de garantie souveraine expose directement le cabinet à une contestation du privilège.
Vers une gouvernance plus stricte des cabinets face à l'IA
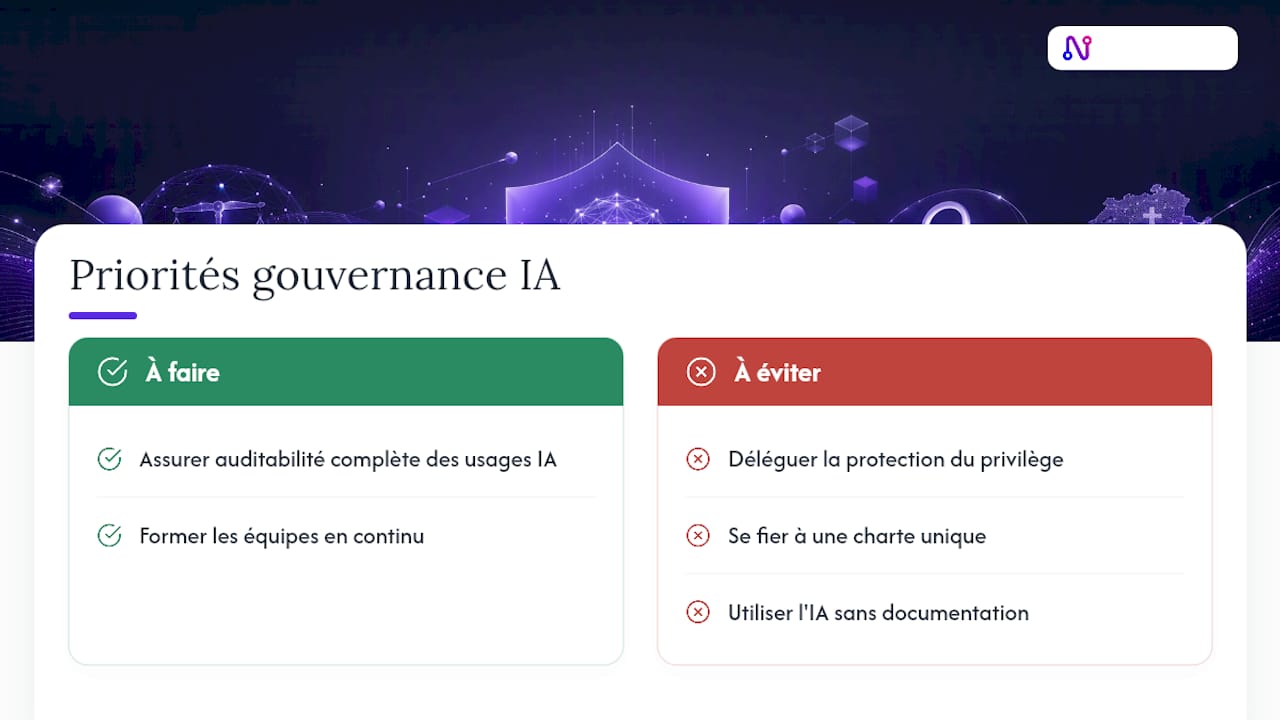
L'avocat reste seul responsable de la protection du privilège, quel que soit l'outil utilisé. Cette responsabilité ne se délègue pas au fournisseur, et elle ne disparaît pas parce qu'une IA a produit un premier jet. La tendance de fond, documentée notamment par les analyses académiques comme celle publiée dans la Texas A&M Law Review, va vers des exigences d'audit toujours plus strictes et une jurisprudence de moins en moins tolérante envers les usages non documentés.
Les directions juridiques qui anticipent cette évolution misent déjà sur deux priorités : une auditabilité complète de chaque usage de l'IA, et une formation continue des équipes plutôt qu'une simple charte signée une fois. Ce sont ces deux réflexes, plus que la technologie choisie, qui détermineront qui traverse la prochaine vague contentieuse sans dommage.
— Adopt
Passez à une IA professionnelle qui reste sous votre toit
Nectos est l'alternative souveraine aux outils d'IA publics pour les cabinets et directions juridiques suisses qui ne peuvent pas se permettre une contestation du privilège : vos documents restent hébergés exclusivement sur des serveurs suisses, sous droit suisse, sans jamais servir à entraîner un modèle.

Concrètement, cela signifie une analyse intelligente de vos documents, une base de connaissances privée pour votre cabinet, et des journaux d'audit exportables à tout moment pour documenter votre conformité nLPD. Nectos ne partage aucune donnée avec des géants technologiques étrangers, et propose une tarification claire avec les formules Starter à 29,90 CHF par mois et par utilisateur, Pro à 49,90 CHF, et Pro+ à 99,90 CHF, chacune adaptée à la taille de votre structure. Consultez la page sécurité pour le détail des garanties techniques, ou démarrez un essai pour évaluer comment la plateforme s'intègre à vos flux de travail actuels.
Cet article constitue une information générale et ne remplace pas l'avis d'un avocat qualifié. Consultez un professionnel du droit qualifié à propos de votre cas personnel avant d'agir sur la base de ce contenu.
Sources
- The Intersection of AI and Attorney-Client Privilege—A Cautionary Tale
- Attorney-client privilege and work product in the age of generative AI
- EDPB guidance on anonymisation (2026)
- Against an AI Privilege
Questions fréquentes
Existe-t-il une version « juridique » de ChatGPT ?
Il n'existe pas de version officielle de ChatGPT conçue spécifiquement pour préserver le privilège avocat-client. Des plateformes souveraines comme Nectos répondent à ce besoin en garantissant un hébergement local et l'absence d'entraînement sur les données professionnelles.
L'usage de ChatGPT porte-t-il atteinte au privilège avocat-client ?
Cela dépend des conditions d'accès et de traitement du fournisseur, pas de l'outil en tant que tel. La décision United States v. Heppner, documentée par Ogletree, montre qu'un traitement non maîtrisé peut effectivement entraîner une perte de protection.
Quelle est la meilleure IA pour un usage juridique ?
La meilleure solution est celle qui garantit contractuellement l'absence d'entraînement sur vos données et une localisation vérifiable de l'hébergement. Nectos propose cette approche pour le marché suisse, avec des journaux d'audit exportables et un hébergement exclusivement local.
Existe-t-il un ChatGPT dédié aux avocats ?
Il n'existe pas d'équivalent direct, mais des espaces de travail IA souverains comme Nectos offrent des fonctionnalités comparables (chat privé, analyse documentaire, transcription de réunions) sans les risques de traitement externalisé associés aux outils publics.