L'analyse documentaire privée par IA désigne l'extraction automatisée d'informations depuis des documents sensibles, sans que ces derniers ne quittent le périmètre de contrôle de l'entreprise. Concrètement, elle permet de résumer, classer et interroger des centaines de contrats ou de dossiers en quelques heures plutôt qu'en semaines, tout en conservant une traçabilité complète de chaque conclusion. Une solution comme Nectos, hébergée exclusivement en Suisse, illustre ce que cette approche souveraine rend possible.
En bref:
- La solution doit garantir l'hébergement des documents en Suisse avec chiffrement, journalisation et anonymisation pour respecter la souveraineté des données.
- La vérification humaine reste essentielle pour les cas ambigus ou sensibles, malgré la puissance de l'automatisation IA.
- Il est crucial d'associer le DPO dès la phase de conception pour définir les mesures d'impact et la conformité réglementaire.
- La gouvernance technique doit inclure une segmentation stricte, des accès contrôlés et une traçabilité complète pour éviter les fuites ou non-conformités.
- Les outils gratuits ou utilisant des serveurs étrangers ne suffisent pas pour traiter des données sensibles ou confidentielles en conformité avec la nLPD.
Table des matières
- Comment fonctionne l'analyse documentaire privée par IA ?
- Quelles architectures préservent la confidentialité des documents ?
- Que doit contenir la checklist DPO avant un déploiement ?
- Comment déployer une analyse documentaire privée étape par étape ?
- Quelle configuration technique protège réellement vos documents ?
- Dans quels métiers l'analyse documentaire privée fait-elle la différence ?
- Quels critères retenir pour choisir une solution privée ?
- Ce que Nectos a appris en accompagnant des équipes de conformité
- Nectos, une analyse documentaire qui reste chez vous
- Sources
- Questions fréquentes
Comment fonctionne l'analyse documentaire privée par IA ?
Le pipeline suit une logique linéaire, mais chaque étape conditionne la fiabilité de la suivante. Un document arrive, il est numérisé si nécessaire, puis l'IA en extrait la structure et le sens avant de le rendre interrogeable.
- Ingestion : import des fichiers (PDF, scans, courriels) dans un environnement contrôlé.
- OCR : conversion des images et scans en texte exploitable.
- Extraction : identification des entités clés (dates, montants, clauses, noms).
- Classification : tri automatique par type de document ou niveau de sensibilité.
- Contrôle qualité : vérification humaine des extractions à risque avant validation.
L'analyse documentaire par IA lit, catégorise, résume et extrait des informations depuis de grands volumes de documents, et surtout, elle peut relier chaque affirmation à l'extrait source qui la justifie, ce qui distingue un outil fiable d'un simple générateur de résumés. Cette capacité de sourcing change la donne pour les métiers qui doivent justifier chaque décision, du service juridique au contrôle de gestion.
Reste une limite structurelle : aucun système, aussi performant soit-il, ne remplace la relecture humaine sur les cas ambigus ou les documents mal numérisés. La plupart des déploiements efficaces combinent automatisation et vérification continue pour limiter les erreurs d'interprétation, un point que confirme une analyse récente sur la fiabilité de l'IA documentaire.
Quelles architectures préservent la confidentialité des documents ?
La question centrale n'est pas de savoir si l'IA peut lire vos documents, mais où ces documents transitent pendant qu'elle le fait. Une architecture souveraine repose sur l'hébergement on‑premise ou sur des serveurs situés dans le pays du client, avec un traitement isolé qui empêche toute fuite vers des infrastructures étrangères.
Plusieurs briques techniques rendent cette isolation réelle plutôt que théorique :
- Chiffrement en transit et au repos, avec gestion des clés via un module matériel sécurisé (HSM) plutôt qu'un simple mot de passe applicatif.
- Pseudonymisation des identifiants directs avant tout traitement automatisé.
- Anonymisation complète pour les jeux de données destinés à l'analyse statistique.
- Differential privacy, une technique qui ajoute un bruit statistique calibré pour empêcher la ré-identification d'un individu à partir des résultats agrégés.
- Absence d'entraînement sur les données clients (principe du « no model training »), ou entraînement strictement local lorsque l'amélioration du modèle est nécessaire.
La recherche académique sur l'apprentissage collaboratif privé documente plusieurs de ces méthodes, notamment le federated learning, qui permet d'entraîner un modèle sans jamais faire sortir les documents de leur environnement d'origine. Ce tutoriel sur l'apprentissage collaboratif montre que ces approches réduisent le besoin d'exporter des documents, au prix d'une orchestration technique plus lourde et de garanties cryptographiques supplémentaires.
Conseil de pro : Avant de signer avec un fournisseur, demandez-lui explicitement si vos documents servent à entraîner ses modèles. Une réponse évasive sur ce point doit vous alerter, surtout si vous manipulez des données couvertes par le secret professionnel.
Que doit contenir la checklist DPO avant un déploiement ?
Le délégué à la protection des données (DPO) n'intervient pas en fin de projet pour valider un déploiement déjà décidé. Il doit être associé dès la phase de cadrage, car ses conclusions peuvent modifier l'architecture technique elle-même.
- Déterminer si une AIPD est requise. La loi fédérale sur la protection des données impose une analyse d'impact relative à la protection des données lorsque le traitement présente un risque élevé pour les personnes concernées, notamment en cas de traitement à grande échelle de données sensibles. La LPD suisse fixe ce seuil de déclenchement et les mesures de sécurité attendues en réponse.
- Documenter les finalités et bases légales du traitement, en distinguant clairement l'usage interne (revue de contrats) d'un éventuel partage avec des tiers.
- Formaliser le contrat de sous-traitance (DPA) avec le fournisseur d'IA, en précisant la localisation des serveurs, la durée de conservation et les modalités de suppression des données.
- Informer les personnes concernées lorsque des décisions automatisées ont un impact significatif sur elles, un principe que rappellent les recommandations pratiques de l'autorité fédérale sur l'usage quotidien de l'IA.
- Mettre en place une journalisation complète : qui a interrogé quel document, quand, et quelle réponse a été générée. Cette traçabilité constitue la preuve d'audit en cas de contrôle.
- Fixer une politique de conservation cohérente avec les obligations légales du secteur (dossiers RH, pièces comptables, dossiers médicaux).
- Prévoir un bouton d'intervention humaine permettant de contester ou corriger une extraction automatisée avant qu'elle ne serve de base à une décision.
Les projets IA traitant des données personnelles requièrent presque toujours cette combinaison d'AIPD, de chiffrement et de journalisation, comme le détaille ce guide pratique pour les PME suisses. Sauter cette étape ne fait pas disparaître le risque, il se déplace simplement vers le moment où un régulateur ou un client pose la question.
Comment déployer une analyse documentaire privée étape par étape ?
Un déploiement réussi suit rarement une ligne droite, mais certaines étapes restent incontournables pour éviter de reconstruire le projet à mi-parcours.
- Cartographier les flux documentaires existants : quels documents, quel volume, quel niveau de sensibilité, qui y accède aujourd'hui.
- Classer les risques par type de document (un contrat commercial n'expose pas les mêmes enjeux qu'un dossier patient).
- Fixer des objectifs métier mesurables : réduction du temps de revue contractuelle, détection de clauses à risque, accélération d'une due diligence.
- Construire le pipeline technique en environnement de test, avec un jeu de documents représentatif mais anonymisé si possible.
- Valider la qualité des extractions sur un échantillon contrôlé avant tout passage en production.
- Définir des métriques de suivi : taux de précision des extractions, taux d'erreur signalé par les utilisateurs, temps de traitement moyen.
- Organiser des revues humaines périodiques, pas seulement au lancement, pour détecter une dérive progressive de la qualité.
- Mettre en production avec une gouvernance continue : qui valide les mises à jour du système, qui audite les journaux, qui gère les incidents.
Conseil de pro : Lancez toujours le pilote sur un périmètre documentaire restreint mais représentatif des cas complexes, pas sur les documents les plus simples. Un système qui gère bien les cas faciles ne dit rien de sa fiabilité sur les cas ambigus, qui sont précisément ceux qui posent problème en production.
Quelle configuration technique protège réellement vos documents ?
La théorie de la confidentialité ne vaut rien sans une configuration technique précise et vérifiable. Voici les éléments qu'une équipe IT ou un DPO doit exiger avant toute mise en production.
- Chiffrement AES‑256 au repos pour tous les documents stockés, sans exception pour les fichiers temporaires ou les caches.
- TLS pour l'ensemble des échanges en transit, avec gestion des clés confiée à un module matériel sécurisé plutôt qu'à un stockage logiciel classique.
- Authentification forte (MFA) obligatoire pour tout accès administrateur ou utilisateur privilégié.
- Gestion fine des rôles selon le principe du moindre privilège : chaque utilisateur n'accède qu'aux documents strictement nécessaires à sa fonction.
- Journalisation granulaire, exportable au format standard pour faciliter les audits externes et les contrôles réglementaires.
- Sauvegardes chiffrées avec un plan de reprise d'activité testé, pas seulement documenté sur le papier.
Cette liste peut sembler exigeante pour une PME, mais chaque point correspond à une question qu'un client, un régulateur ou un partenaire finira par poser. Un flux de données documenté de bout en bout permet de répondre sans improviser.
Dans quels métiers l'analyse documentaire privée fait-elle la différence ?
Certains secteurs tirent un bénéfice immédiat et mesurable de cette approche, souvent bien avant d'en tirer un avantage concurrentiel visible.
- Juridique : détection automatique de clauses à risque dans des centaines de contrats, avec repérage des écarts par rapport à un modèle type.
- Finance : synthèse rapide de rapports de due diligence, avec mise en évidence des contradictions entre plusieurs documents sources.
- Santé : extraction d'informations depuis des dossiers patients tout en respectant la confidentialité médicale, sans exposer les données à des tiers non autorisés.
- RH : anonymisation des candidatures avant tri automatisé, une pratique qui limite les biais tout en accélérant le premier filtrage. Les bonnes pratiques d'automatisation RH insistent d'ailleurs sur la nécessité de sécuriser le stockage avant toute automatisation, comme le rappelle ce guide sur l'automatisation des processus RH.
Dans chacun de ces cas, le gain ne se limite pas au temps gagné. Il tient surtout à la capacité de justifier chaque conclusion auprès d'un client, d'un régulateur ou d'un tribunal, ce qu'un simple résumé généré sans traçabilité ne permet pas.
Quels critères retenir pour choisir une solution privée ?
Sans comparer des marques entre elles, certains critères objectifs permettent de trier rapidement les options disponibles sur le marché.
- Localisation de l'hébergement : les documents restent-ils dans le pays, ou transitent-ils par des infrastructures étrangères soumises à d'autres juridictions ?
- Clauses contractuelles claires sur la non-réutilisation des données à des fins d'entraînement, et sur les durées de conservation.
- Capacités d'audit réelles : export des journaux dans un format exploitable, pas seulement une promesse marketing.
- Niveau de service (SLA) engageant sur la disponibilité et les délais de correction d'incident.
- Intégration technique via des API ou connecteurs compatibles avec les outils déjà en place dans l'entreprise.
Une politique de confidentialité bien structurée chez un partenaire donne souvent un premier indice de sérieux, avant même d'entrer dans les détails techniques du contrat.
Ce que Nectos a appris en accompagnant des équipes de conformité
L'erreur la plus fréquente n'est pas technique, elle est organisationnelle : associer le DPO trop tard, une fois l'outil déjà choisi. À ce stade, corriger une architecture non conforme coûte bien plus cher que de la concevoir correctement dès le départ. Autre piège récurrent, l'absence totale de journalisation des prompts, qui rend impossible toute reconstitution en cas d'incident.
La dépendance aux infrastructures cloud publiques étrangères reste le risque le plus sous-estimé par les équipes IT suisses, souvent séduites par la simplicité d'intégration au détriment de la souveraineté. Nectos a construit son architecture sur le principe inverse : hébergement exclusivement suisse, journalisation complète et conformité nLPD comme fondations, pas comme options.
— Adopt
Nectos, une analyse documentaire qui reste chez vous
Contrairement aux solutions qui font transiter vos documents par des serveurs étrangers, Nectos garde chaque fichier sur des serveurs suisses, sans partage avec des géants technologiques américains. Cette différence n'est pas cosmétique : elle détermine quel droit s'applique à vos données et qui peut légalement y accéder.
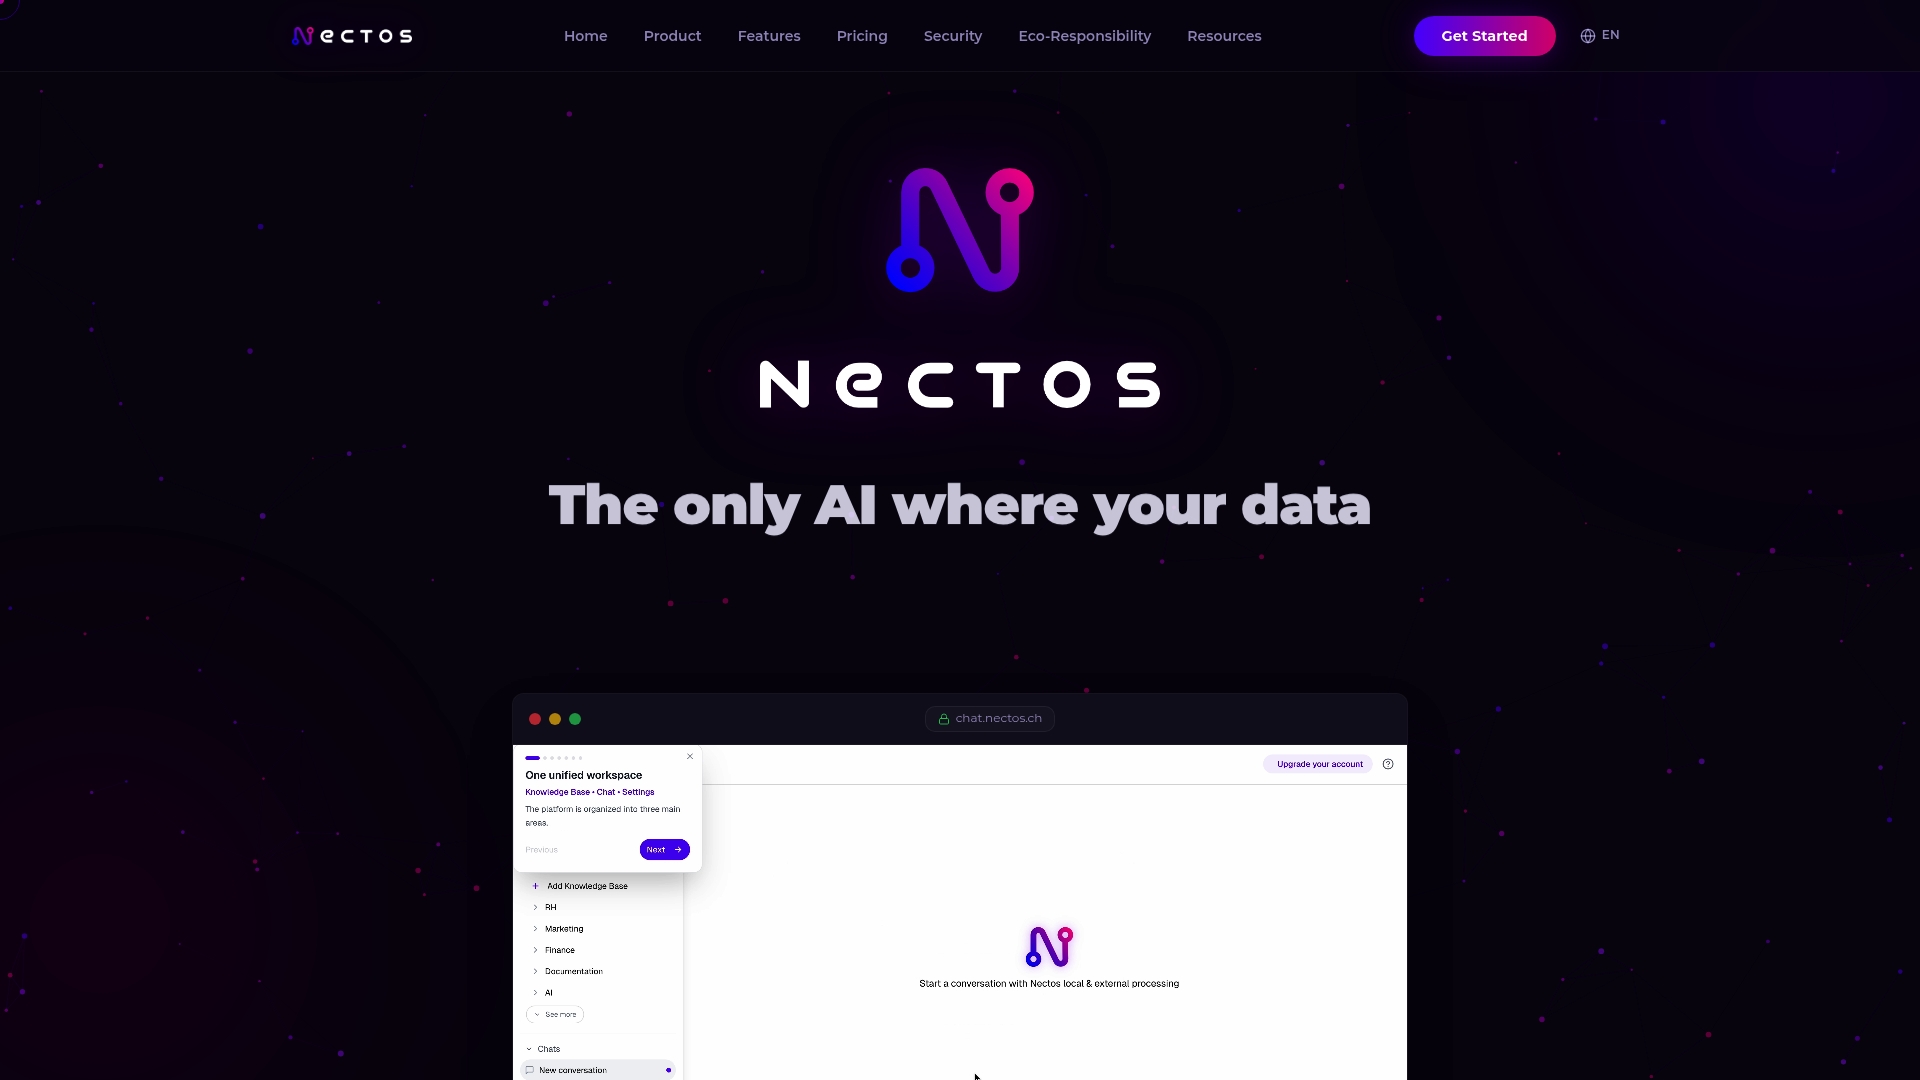
La plateforme réunit l'analyse intelligente de documents, une base de connaissances privée et des journaux d'audit exportables, le tout conforme à la nLPD. Chaque extraction reste traçable jusqu'à sa source, et l'anonymisation automatique des requêtes limite l'exposition des données sensibles dès la conception. Les mesures de sécurité de Nectos détaillent le chiffrement, la gestion des rôles et les preuves d'audit disponibles pour vos équipes de conformité. Pour évaluer concrètement ce que cela change sur vos propres documents, découvrez l'espace de travail IA souverain de Nectos et demandez une démonstration adaptée à votre secteur.
Sources
Pour approfondir les obligations légales suisses, la loi fédérale sur la protection des données reste la référence de base, complétée par les recommandations pratiques de l'autorité fédérale sur l'usage quotidien de l'IA. Sur les méthodes techniques, le tutoriel sur l'apprentissage collaboratif privé et le guide MIT Libraries sur les ressources documentaires offrent des points d'entrée académiques solides.
- AI Document Analysis: What It Is, How It Works, and How to Trust It
- Tutorial on Private, Collaborative Learning in Document Analysis
Questions fréquentes
ChatGPT peut-il analyser un document confidentiel ?
Techniquement oui, mais chaque document transmis transite par des serveurs américains et peut servir à l'entraînement du modèle, ce qui pose un problème direct de conformité nLPD pour toute donnée sensible ou soumise au secret professionnel.
Quels sont des exemples concrets d'analyse documentaire ?
La revue contractuelle automatisée, la synthèse de due diligence financière, l'extraction d'informations depuis des dossiers patients et le tri anonymisé de candidatures RH figurent parmi les cas d'usage les plus répandus.
Existe-t-il un outil gratuit d'analyse documentaire par IA ?
Des outils gratuits existent pour des usages ponctuels et non sensibles, mais ils n'offrent généralement ni hébergement souverain, ni journalisation d'audit, ni garanties contractuelles sur la non-réutilisation des données, des éléments indispensables dès qu'un document contient des données personnelles ou confidentielles.
L'IA peut-elle remplacer une revue documentaire humaine ?
Non : les implémentations les plus fiables combinent extraction automatisée et vérification humaine continue, en particulier sur les documents ambigus ou les décisions à fort impact, une approche que Nectos intègre nativement via son bouton d'intervention humaine.
Une AIPD est-elle toujours obligatoire pour analyser des documents par IA ?
Non, elle devient obligatoire uniquement lorsque le traitement présente un risque élevé pour les personnes concernées, notamment en cas de traitement à grande échelle de données sensibles, selon les critères fixés par la LPD suisse.