Le contrôle d'accès basé sur les rôles (RBAC) attribue les droits d'un système à des rôles métier plutôt qu'à des personnes individuelles, comme le définit le glossaire du NIST. Chaque utilisateur hérite des permissions de son rôle, ce qui applique mécaniquement le principe du moindre privilège. Pour un administrateur IT, adopter RBAC dès aujourd'hui, c'est réduire la surface de risque et transformer chaque audit de conformité en formalité plutôt qu'en cauchemar.
En bref:
- La mise en place du RBAC permet d'appliquer le principe du moindre privilège et facilite la conformité réglementaire en rendant les accès auditable à tout instant.
- La conception efficace repose sur une trentaine de rôles métier, regroupant permissions par processus et évitant d'adapter des rôles à des exceptions ponctuelles.
- La progression du déploiement doit suivre une étape d’audit, de création de matrice, d’automatisation et de test pour limiter les perturbations opérationnelles.
- La maintenance régulière, notamment par des revues trimestrielles ou semestrielles, garantit la pérennité et la fiabilité du contrôle d’accès sur le long terme.
- La compatibilité avec d’autres modèles comme l’ABAC ou l’ACL dépend du contexte, mais le RBAC reste adapté aux fonctions stables des PME.
Table des matières
- Comment fonctionne le contrôle d'accès basé sur les rôles ?
- Pourquoi RBAC réduit les risques dans les systèmes critiques ?
- Comment concevoir des rôles sans tomber dans l'explosion des permissions ?
- Quelles sont les étapes pour déployer RBAC techniquement ?
- Comment maintenir un RBAC fiable sur la durée ?
- RBAC, ABAC ou ACL : quel modèle choisir ?
- Perspective éditoriale : RBAC et souveraineté des données
- Nectos : le contrôle d'accès qui prouve sa conformité, pas seulement l'affirme
- Sources
- Questions fréquentes
Comment fonctionne le contrôle d'accès basé sur les rôles ?
RBAC repose sur quatre briques que tout administrateur doit maîtriser avant de dessiner le moindre schéma. Le rôle regroupe un ensemble de permissions correspondant à une fonction (comptable, support niveau 1, responsable RH). La permission est l'action précise autorisée sur une ressource, comme lire un dossier client ou valider un virement. Le sujet (ou principal de sécurité) désigne l'utilisateur, le service ou la machine qui demande l'accès. La portée (scope) limite l'application du rôle à un périmètre donné, un abonnement cloud, un département ou un site.
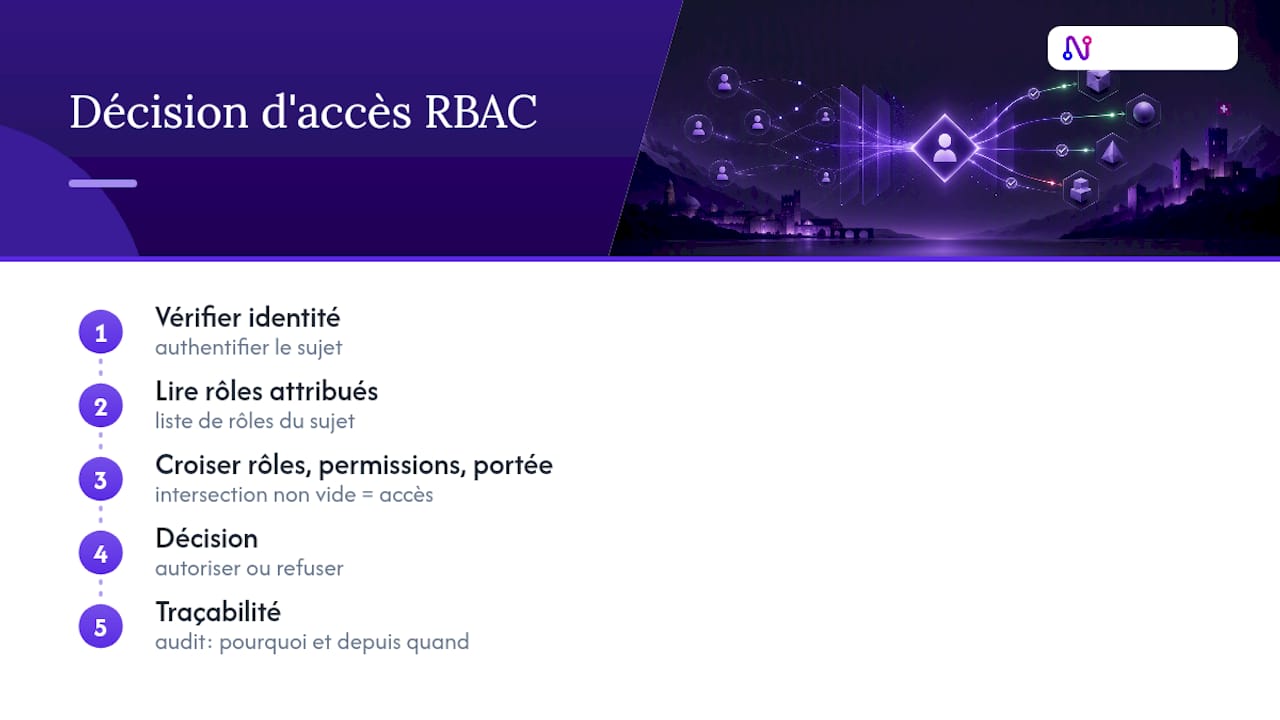
Quand un utilisateur tente d'accéder à une ressource, le système vérifie d'abord son identité, puis consulte la liste de rôles qui lui sont attribués, et enfin croise ces rôles avec les permissions et la portée définies pour la ressource visée. Si l'intersection est vide, l'accès est refusé, sans exception ni contournement possible. C'est cette logique de vérification systématique qui rend RBAC auditable : on peut reconstituer à tout moment pourquoi une personne avait accès à quoi, et depuis quand.
Le rapport final du NIST sur RBAC distingue plusieurs niveaux de maturité du modèle. Le RBAC core se limite à l'attribution simple : un utilisateur, un ou plusieurs rôles, des permissions associées. Le RBAC hiérarchique ajoute des relations de type héritage, un rôle « responsable d'équipe » hérite automatiquement des droits du rôle « collaborateur », ce qui évite de dupliquer les permissions à chaque niveau. Le RBAC contraint introduit des règles d'exclusion, comme l'interdiction pour une même personne de cumuler les rôles « créateur de facture » et « validateur de paiement », un mécanisme central pour la séparation des tâches.
Microsoft illustre bien cette architecture dans sa documentation sur le contrôle d'accès Azure, où la définition de rôle, la portée et l'attribution de rôle forment trois objets distincts mais interdépendants. Cette séparation technique, aussi décrite dans la synthèse encyclopédique sur RBAC, permet de réutiliser un même rôle sur plusieurs portées sans le recréer.
Pourquoi RBAC réduit les risques dans les systèmes critiques ?
RBAC construit une piste d'audit naturelle : chaque accès découle d'un rôle documenté, ce qui simplifie considérablement les revues de conformité ISO 27001 ou nLPD. Un auditeur n'a plus besoin d'interroger chaque compte individuellement, il vérifie la cohérence entre rôles et permissions.
Le principe du moindre privilège, appliqué correctement, réduit sensiblement la responsabilité légale et le risque opérationnel d'une organisation, comme le souligne ce guide sur le moindre privilège pour les PME suisses. Concrètement, dans un ERP financier, la séparation des tâches empêche qu'une même personne crée un fournisseur, valide sa facture et déclenche le paiement. Dans un CRM, elle limite l'accès aux données clients sensibles aux équipes commerciales concernées. Dans un coffre documentaire, elle isole les contrats juridiques des accès génériques.
Comment concevoir des rôles sans tomber dans l'explosion des permissions ?
Commencez par un inventaire des actifs : applications, bases de données, dossiers partagés, systèmes financiers.
La règle d'or reste simple : concevez des rôles autour de fonctions métier, jamais autour de personnes. Un rôle « gestionnaire de paie » doit exister indépendamment de la personne qui l'occupe aujourd'hui, ce qui évite de tout reconstruire à chaque changement d'organigramme.
Pour une PME type d'une cinquantaine de collaborateurs, viser entre 8 et 12 rôles métier clairs offre un bon équilibre entre lisibilité et granularité. Ce nombre correspond aux fonctions réelles de l'entreprise (finance, RH, support, direction, technique) sans multiplier les cas particuliers qui rendent la matrice illisible avec le temps.
Quelques règles pratiques pour éviter la dérive :
- Regroupez les permissions par processus métier plutôt que par outil technique.
- Évitez de créer un rôle pour une exception ponctuelle, gérez-la avec un accès temporaire.
- Documentez chaque rôle avec sa raison d'être, pas seulement sa liste de permissions.
- Revoyez la matrice avant chaque changement organisationnel majeur, pas seulement une fois par an.
Relier cette matrice aux processus métier existants, comme les workflows de validation de paiement décrits dans ce guide sur le contrôle interne en PME, facilite l'adhésion de la direction et accélère les revues futures.
Conseil de pro : Annoncez le déploiement de RBAC comme une mesure de protection pour chaque collaborateur, pas comme un contrôle punitif. Un employé qui comprend que le moindre privilège le protège aussi en cas d'incident acceptera bien mieux la restriction de ses accès.
Quelles sont les étapes pour déployer RBAC techniquement ?
Le déploiement suit une progression logique, où chaque étape conditionne la suivante :
- Auditez les accès existants : cartographiez qui a accès à quoi, sur quels systèmes, et depuis quand.
- Construisez la matrice des accès en croisant rôles et permissions, puis validez-la avec les responsables métier concernés.
- Automatisez l'attribution via des groupes dans votre solution de gestion des identités, plutôt que d'affecter des permissions individuelles.
- Activez l'authentification multifacteur pour les rôles à privilèges élevés, et mettez en place des accès temporaires ou « just in time » pour les besoins ponctuels.
- Testez sur un périmètre restreint avant le déploiement général, avec un plan de retour arrière documenté en cas d'incident.
- Documentez l'ensemble : matrice, règles d'attribution, procédure de rollback, pour que l'équipe suivante puisse reprendre le système sans tout redécouvrir.
Cette approche progressive limite les blocages opérationnels lors de la bascule. Un projet mal préparé génère souvent un afflux de demandes de support la première semaine, parce que des accès légitimes ont été oubliés dans la matrice initiale. Mieux vaut prévoir une période de coexistence entre ancien et nouveau système plutôt qu'une bascule brutale.
Comment maintenir un RBAC fiable sur la durée ?
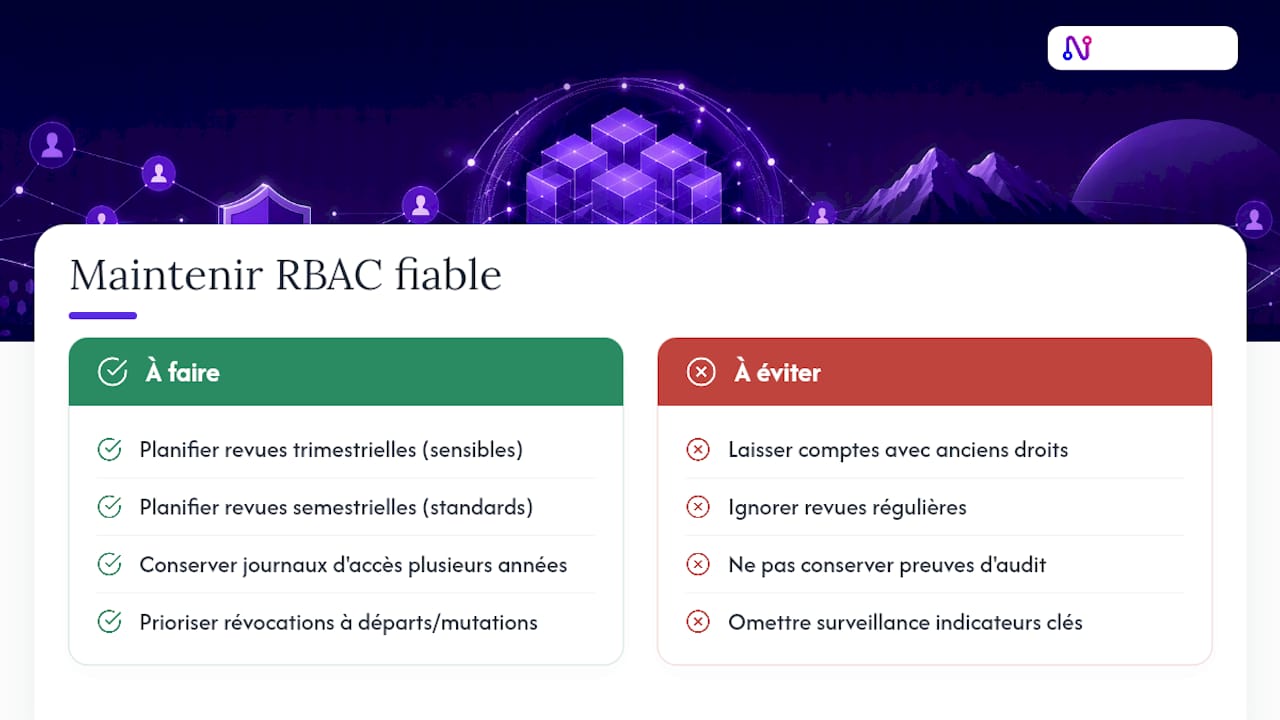
RBAC n'est jamais un projet fini, il exige une exploitation continue. Planifiez des revues d'accès périodiques, idéalement trimestrielles pour les rôles sensibles et semestrielles pour les rôles standards, en suivant les recommandations de contrôles de sécurité du NIST SP 800-53.
Conservez les journaux d'accès et les exports d'audit sur une durée suffisante pour répondre à une demande de conformité, souvent plusieurs années selon votre secteur d'activité. Ces preuves démontrent non seulement qui a accédé à quoi, mais aussi que le processus de revue a bien eu lieu.
Traitez les révocations d'accès en priorité absolue lors des départs ou changements de poste. Un compte qui garde ses anciens droits après une mutation interne est l'une des failles les plus fréquentes en entreprise. Intégrer une révocation automatique et des accès temporaires réduit d'ailleurs fortement le risque de privilèges qui traînent sans usage réel.
Surveillez trois indicateurs en particulier : le privilege creep (accumulation de droits au fil des changements de poste), les comptes inactifs depuis plus de 90 jours, et les exceptions accordées hors matrice standard.
RBAC, ABAC ou ACL : quel modèle choisir ?
RBAC attribue des droits via des rôles fixes, simple à administrer mais parfois rigide face à des contextes variables. L'ABAC (contrôle d'accès basé sur les attributs) évalue des règles dynamiques, comme l'heure, la localisation ou le niveau de sensibilité du document, offrant une granularité plus fine mais une complexité de gestion nettement supérieure. L'ACL (liste de contrôle d'accès) attache des permissions directement à chaque ressource, adaptée à de petits périmètres mais ingérable à grande échelle.
Pour une organisation de taille moyenne avec des fonctions métier stables, RBAC reste le point de départ le plus pragmatique. Beaucoup d'environnements cloud combinent d'ailleurs RBAC pour la structure générale et quelques règles ABAC ponctuelles pour les cas exigeant plus de finesse contextuelle.
Perspective éditoriale : RBAC et souveraineté des données
RBAC ne vaut que ce que vaut sa traçabilité. Une matrice de rôles bien conçue mais dépourvue de journaux d'audit exploitables reste une promesse non tenue face à un régulateur suisse. C'est là que la question de l'hébergement devient inséparable de celle des permissions : où vivent vos journaux, qui peut les consulter, sous quelle juridiction.
Un espace de travail hébergé exclusivement sur des serveurs suisses et conforme à la nLPD ne remplace pas une bonne conception de rôles, mais elle en garantit la valeur probante. Sans export de logs fiable et sans garantie que les données ne transitent jamais hors de Suisse, même le RBAC le mieux pensé perd une partie de sa force de preuve.
— Adopt
Nectos : le contrôle d'accès qui prouve sa conformité, pas seulement l'affirme
La gestion des rôles peut être structurée directement dans un espace de travail IA hébergé en Suisse. Certaines plateformes combinent contrôle d'accès administrateur, attribution de rôles et journaux d'audit exportables dans une seule solution, sans qu'aucune donnée ne transite vers des serveurs étrangers.

Pour les cabinets juridiques, les études fiduciaires ou les services RH qui manipulent des données sensibles, cette architecture permet de documenter précisément qui a accédé à quel document et quand, un prérequis pour toute revue de conformité sérieuse. Les fonctionnalités de gestion des rôles et de traçabilité sont détaillées sur la page consacrée aux fonctionnalités de la plateforme, et les garanties de sécurité complètes figurent sur la page sécurité de Nectos.
Si votre organisation cherche à structurer ses propres rôles d'accès avant de choisir un outil, la démarche décrite dans ce guide sur le déploiement du RAG en entreprise complète utilement la réflexion côté conduite du changement. Pour évaluer les offres Nectos, comparez les plans Pro, Team et Enterprise sur la page tarifs et identifiez le niveau correspondant à la taille de votre équipe.
Sources
Questions fréquentes
Quelle est la différence entre ACL et RBAC ?
L'ACL attache des permissions directement à chaque ressource individuelle, tandis que RBAC les regroupe dans des rôles réutilisables assignés aux utilisateurs. RBAC s'administre plus facilement à grande échelle, l'ACL convient mieux à des périmètres restreints.
RBAC ou ABAC : lequel est préférable ?
Aucun des deux n'est universellement supérieur : RBAC est plus simple à mettre en œuvre et à auditer pour des fonctions métier stables, tandis qu'ABAC gère mieux les contextes dynamiques (heure, localisation, sensibilité) au prix d'une complexité de gestion plus élevée.
Dans quels cas choisir ABAC plutôt que RBAC ?
RBAC reste préférable dès que les rôles métier suffisent à couvrir les besoins.
AWS utilise-t-il RBAC ou ABAC ?
Les principaux fournisseurs cloud, dont AWS et Azure, proposent les deux modèles conjointement : RBAC pour structurer les rôles standards, et des règles ABAC additionnelles pour les cas nécessitant des conditions contextuelles plus fines, comme le montre la documentation Azure sur le contrôle d'accès.
Combien de rôles faut-il créer pour une PME ?
Pour une entreprise d'environ 50 collaborateurs, entre 8 et 12 rôles métier bien définis suffisent généralement à couvrir les fonctions réelles sans complexifier la maintenance de la matrice d'accès.