L'ISO 27001 délivre un certificat prouvant qu'un système de management de la sécurité de l'information fonctionne. Le SOC 2 délivre un rapport d'attestation prouvant que des contrôles précis ont réellement fonctionné sur une période donnée, surtout en version Type II.
En bref:
- L'ISO 27001 certifie la mise en place d'un système de management cohérent et durable, tandis que le rapport SOC 2 Type II atteste la performance effective des contrôles sur plusieurs mois.
- La certification ISO se concentre sur la gouvernance globale et couvre généralement une organisation ou un périmètre précis, alors que le SOC 2 s'applique plus facilement à un service ou une plateforme spécifique.
- Pour une entreprise opérant en Europe et en Amérique du Nord, la combinaison des deux normes, en utilisant la même documentation alignée, optimise l'effort et des preuves crédibles dans deux marchés différents.
- Le SOC 2 Type II, exigeant une période d'observation pouvant aller jusqu'à un an, est souvent plus contraignant en pratique que la certification ISO qui se renouvelle tous les trois ans.
- La rigueur documentaire et la gestion des preuves jouent un rôle clé : un certificat ISO ou un rapport SOC 2 ne remplace pas la solidité des politiques, des journaux d'audit et de la traçabilité opérationnelle pour répondre aux exigences réglementaires suisses ou internationales.
Table des matières
- SOC 2 vs ISO 27001 : ce que chaque référentiel prouve réellement
- Ce que les deux référentiels ont en commun
- Quelles différences pèsent vraiment dans la décision ?
- Quand choisir ISO 27001, SOC 2, ou les deux ?
- Comment se préparer aux deux audits sans dupliquer le travail
- Comment prouver sa conformité sans se limiter à un certificat
- Ce que les décideurs oublient trop souvent
- Sources
- Questions fréquentes
SOC 2 vs ISO 27001 : ce que chaque référentiel prouve réellement
Confondre les deux revient à confondre un permis de conduire avec un relevé de conduite sur douze mois : l'un certifie une aptitude, l'autre documente un comportement dans le temps. C'est exactement la logique qui sépare ISO 27001 et SOC 2, et elle détermine tout le reste : coût, calendrier, marché de destination.
Qu'est-ce que l'ISO 27001 ?
L'ISO/IEC 27001 est la norme internationale qui définit les exigences d'un système de management de la sécurité de l'information, un SMSI. Contrairement à une simple liste de contrôles techniques, le SMSI impose une gouvernance : politique de sécurité formalisée, registre des risques tenu à jour, revues de direction périodiques, et amélioration continue documentée.
L'audit de certification se déroule en deux temps : un organisme accrédité examine d'abord la documentation, puis vérifie sur le terrain que les contrôles annoncés sont réellement appliqués. Le certificat obtenu reste valable trois ans, sous réserve d'audits de surveillance annuels qui vérifient que le système continue à vivre et pas seulement à exister sur papier.
Concrètement, un auditeur ISO va demander :
- Une politique de sécurité de l'information signée par la direction
- Un registre des risques avec évaluation d'impact et de probabilité
- Des preuves de sensibilisation du personnel (formations, tests de phishing)
- Un plan de continuité d'activité testé, pas seulement rédigé
- Des journaux de gestion des incidents avec suivi des actions correctives
La valeur commerciale de l'ISO 27001 tient à sa reconnaissance quasi universelle : elle est souvent exigée dans les appels d'offres publics et dans les marchés européens, où elle sert de référence par défaut pour évaluer un fournisseur sans avoir à réinventer une grille d'audit maison.
Qu'est-ce que le SOC 2 ?
Le SOC 2 est né d'un cadre développé par l'AICPA, l'organisation professionnelle des experts-comptables américains, pour répondre à un besoin différent : donner aux clients d'un fournisseur de services (souvent une entreprise cloud ou SaaS) la preuve que ses contrôles de sécurité fonctionnent réellement, sans imposer un système de management complet à la manière de l'ISO.
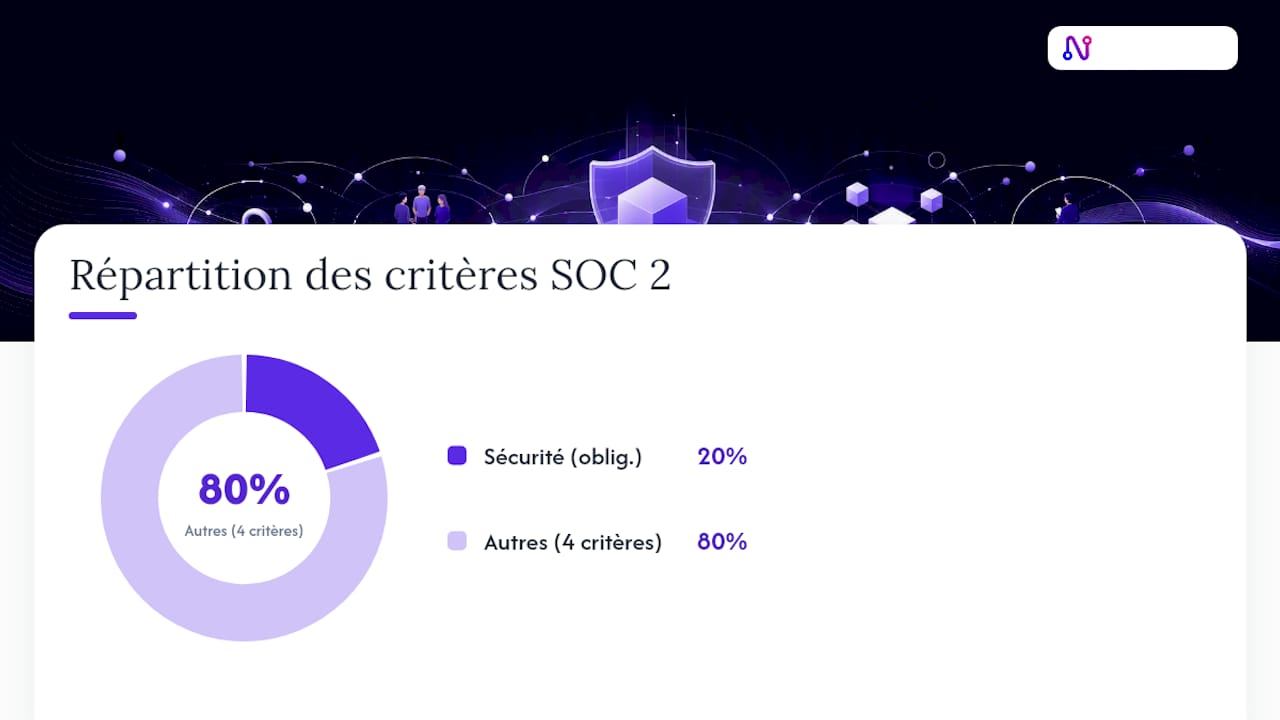
Le rapport s'appuie sur les Trust Services Criteria de l'AICPA, cinq familles de critères dont un seul est obligatoire :
- Sécurité (obligatoire dans tout rapport SOC 2)
- Disponibilité du système
- Intégrité du traitement des données
- Confidentialité des informations sensibles
- Protection de la vie privée des données personnelles
La différence pratique la plus importante se joue entre les deux types de rapport. Un SOC 2 Type I évalue la conception des contrôles à un instant donné, comme une photographie. Un SOC 2 Type II évalue leur efficacité opérationnelle sur une période d'observation, généralement de six à douze mois, ce qui en fait une preuve nettement plus solide et nettement plus demandée par les acheteurs exigeants.
Le SOC 2 domine les attentes contractuelles nord-américaines : un DSI américain qui évalue un fournisseur SaaS demande presque systématiquement un rapport SOC 2 Type II avant de signer, quel que soit le secteur.
Ce que les deux référentiels ont en commun
Les praticiens qui accompagnent des entreprises sur les deux fronts estiment le chevauchement des contrôles entre 60 % et 70 %, ce qui change concrètement la manière d'aborder une double certification.
- Contrôle d'accès : gestion des identités, principe du moindre privilège, revues d'accès périodiques.
- Gestion des incidents : procédures de détection, d'escalade et de résolution documentées.
- Journalisation et surveillance : conservation des logs, alertes, traçabilité des accès sensibles.
- Gestion des fournisseurs : évaluation de sécurité des sous-traitants et des prestataires cloud.
- Continuité d'activité : plans de reprise testés, pas seulement rédigés sur papier.
L'AICPA publie même des outils de correspondance entre ses Trust Services Criteria et l'ISO 27001, qui permettent de cartographier vos preuves une seule fois et de les réutiliser pour les deux audits. Une entreprise qui construit sa documentation avec cette logique d'alignement dès le départ divise souvent par deux l'effort du second audit, puisque l'essentiel des politiques et des preuves techniques sert aux deux référentiels sans être réécrit.
Quelles différences pèsent vraiment dans la décision ?
Sur le papier, ISO 27001 et SOC 2 semblent converger. Dans les faits, cinq écarts changent la façon dont un acheteur ou un régulateur va lire votre conformité.
- Le livrable : un certificat ISO se brandit comme une preuve binaire (vous l'avez ou pas), tandis qu'un rapport SOC 2 se lit dans le détail, avec les exceptions relevées par l'auditeur clairement listées.
- La portée : le SMSI ISO couvre l'organisation dans son ensemble ou un périmètre défini, alors que le SOC 2 s'adapte plus facilement à un seul service ou une seule plateforme.
- La reconnaissance géographique : l'ISO 27001 domine en Europe et en Asie-Pacifique, le SOC 2 domine en Amérique du Nord. Un acheteur suisse ou allemand connaît instinctivement l'ISO 27001 ; un acheteur californien demandera un SOC 2 sans même connaître l'équivalent européen.
- La périodicité : la certification ISO se renouvelle sur un cycle de trois ans avec surveillance annuelle, alors que le SOC 2 Type II exige une nouvelle période d'observation à chaque cycle de reporting, généralement chaque année.
- La méthodologie d'audit : l'auditeur ISO valide un système de management ; l'auditeur SOC 2, souvent un cabinet d'expertise comptable, teste des échantillons de preuves opérationnelles sur toute la période couverte.
Les cabinets d'audit qui accompagnent les deux démarches notent aussi une nuance souvent oubliée : une attestation SOC ou ISAE ne remplace jamais une certification ISO aux yeux d'un régulateur, parce que les deux documents répondent à des questions différentes, l'un sur la gouvernance du système, l'autre sur l'efficacité observée des contrôles.
Conseil de pro : Ne laissez jamais votre équipe juridique choisir seule entre les deux référentiels. Demandez d'abord à vos trois plus gros prospects ou clients quel document ils exigent réellement dans leurs appels d'offres, avant de lancer un audit qui coûtera plusieurs mois de travail.
Quand choisir ISO 27001, SOC 2, ou les deux ?
La bonne norme dépend rarement de préférences techniques. Elle dépend de qui signe le chèque en face de vous.
- Priorisez l'ISO 27001 si vos clients principaux sont européens, si vous répondez à des appels d'offres publics, ou si un secteur régulé (santé, finance, secteur public) exige une certification reconnue internationalement.
- Priorisez le SOC 2 si vous vendez du logiciel à des entreprises nord-américaines, si vos contrats mentionnent explicitement un rapport d'attestation, ou si vos clients sont eux-mêmes des SaaS américains qui répercutent cette exigence sur leurs fournisseurs.
- Visez les deux si votre entreprise sert simultanément l'Europe et l'Amérique du Nord, ce qui devient courant pour les FinTech et les plateformes SaaS suisses en expansion internationale.
Un exemple type : une FinTech suisse qui lève des fonds auprès d'investisseurs européens commencera presque toujours par l'ISO 27001, exigée par les partenaires bancaires locaux. Une SaaS qui signe ses premiers clients américains découvrira vite qu'aucun contrat ne sera signé sans un SOC 2 Type II, indépendamment de sa certification ISO existante.
| Situation | Norme à prioriser | Raison principale |
|---|---|---|
| Clients majoritairement européens | ISO 27001 | Reconnaissance réglementaire et appels d'offres publics |
| Clients majoritairement nord-américains | SOC 2 Type II | Standard contractuel implicite du marché SaaS américain |
| Expansion internationale simultanée | ISO 27001 puis SOC 2 | Réutilisation des preuves déjà documentées |
| Secteur fortement régulé (santé, finance) | ISO 27001 en priorité | Cadre de gouvernance systémique attendu par les régulateurs |
L'ordre séquencé, ISO d'abord puis SOC 2, reste la voie la plus efficace selon les cabinets qui accompagnent les deux démarches, puisque le SMSI ISO fournit déjà la structure documentaire sur laquelle appuyer les preuves opérationnelles du SOC 2.
Comment se préparer aux deux audits sans dupliquer le travail
- Évaluez votre maturité actuelle : cartographiez vos politiques existantes face aux exigences ISO et aux Trust Services Criteria pour repérer les trous.
- Rédigez ou mettez à jour vos politiques : sécurité, gestion des accès, gestion des incidents, continuité d'activité.
- Mettez en œuvre les contrôles manquants : chiffrement, journalisation centralisée, gestion des rôles, revues d'accès automatisées.
- Lancez des tests d'intrusion sur les systèmes critiques pour documenter la résilience réelle, pas seulement théorique.
- Ouvrez la période d'observation SOC 2 (six à douze mois) pendant laquelle vos contrôles doivent fonctionner sans interruption documentée.
- Passez l'audit externe : certification ISO par un organisme accrédité, ou émission du rapport SOC 2 par un cabinet d'audit habilité.
Un SOC 2 Type I peut s'obtenir en quelques semaines une fois les contrôles en place, mais un Type II impose d'attendre la fin complète de la période d'observation avant même de démarrer l'audit. Viser les deux simultanément ne double pas l'effort : grâce au chevauchement des contrôles, la deuxième certification demande généralement bien moins de temps que la première.
Des ressources de formation existent pour préparer vos équipes en interne, notamment des catalogues de cours sur les systèmes de management de la sécurité de l'information, utiles pour monter en compétence avant de faire appel à un auditeur externe.
Conseil de pro : Priorisez les contrôles qui ont un impact commercial direct, comme la gestion des accès et la journalisation, avant les contrôles purement documentaires. Un auditeur pardonne plus facilement une procédure légèrement incomplète qu'un contrôle d'accès mal appliqué en production.
Comment prouver sa conformité sans se limiter à un certificat
Un certificat ISO ou un rapport SOC 2 ne suffit pas toujours à convaincre un client suisse exigeant. La nLPD n'impose aucune de ces deux normes explicitement, mais elle exige des mesures techniques et organisationnelles appropriées, avec des sanctions pénales pouvant atteindre 250 000 CHF ciblant les personnes physiques responsables, pas seulement l'entreprise.
C'est là que la gouvernance documentaire devient un bouclier personnel pour les dirigeants et les responsables de la protection des données. Un SMSI bien tenu, complété par un rapport d'attestation externe, démontre une diligence raisonnable face à un régulateur ou un tribunal.
Les preuves opérationnelles qui comptent réellement :
- Hébergement des données sur des serveurs situés en Suisse, sans transfert vers des juridictions tierces
- Journaux d'audit complets et exportables pour répondre à une demande légale
- Gestion fine des rôles et des accès administrateur
- Traçabilité documentée de chaque traitement de données sensible
Nectos construit sa souveraineté suisse sur exactement ces principes, avec des fonctionnalités de gouvernance pensées pour ce type de preuve. Les détails techniques complets figurent sur la page sécurité de la plateforme.
Ce que les décideurs oublient trop souvent
La question « SOC 2 ou ISO 27001 » masque le vrai problème : beaucoup d'entreprises choisissent une norme pour rassurer un investisseur ou cocher une case commerciale, sans jamais construire la gouvernance qui rend cette norme crédible sur le long terme. Un certificat ISO obtenu à la hâte, sans registre des risques réellement vivant, se dégrade dès le premier audit de surveillance. Un rapport SOC 2 Type II documenté montre une évaluation détaillée, et la qualité des preuves est plus importante qu'une simple attestation de conformité.
La vraie priorité n'est pas le choix de la norme, c'est la solidité des preuves qui la sous-tendent : politiques appliquées et pas seulement rédigées, journaux d'audit exploitables, responsabilité clairement assignée. En contexte suisse, cette rigueur compte double, puisque la nLPD fait peser le risque pénal sur des personnes précises, pas sur une entité abstraite. Avant de lancer un audit ISO ou SOC 2, posez-vous une question plus utile : si un régulateur suisse exigeait vos preuves demain, tiendraient-elles ?
— Adopt
Sources
- ISO/IEC 27001 — ISO
- Trust Services Criteria — AICPA
- Switzerland privacy law (nLPD) — OERcs / Berkeley
- ISO 27001 vs SOC 2 — CBH Insights
Questions fréquentes
L'ISO 27001 est-elle équivalente au SOC 2 ?
Non. L'ISO 27001 certifie un système de management de la sécurité, alors que le SOC 2 atteste l'efficacité de contrôles spécifiques.
Le SOC 2 est-il plus difficile à obtenir que l'ISO 27001 ?
Le SOC 2 Type II impose une période d'observation de six à douze mois durant laquelle les contrôles doivent fonctionner sans interruption, ce qui le rend souvent plus contraignant dans la durée que la certification ISO, même si celle-ci exige une documentation plus large en amont.
Le SOC 2 est-il une obligation légale ?
Non, le SOC 2 n'est imposé par aucune loi. C'est une exigence contractuelle, largement répandue en Amérique du Nord, où les clients l'exigent souvent avant de signer un contrat avec un fournisseur SaaS.
Qu'est-ce que la conformité ISO 27001 et SOC 2 Type II ?
C'est la situation où une entreprise détient à la fois un certificat ISO 27001 valide et un rapport SOC 2 Type II couvrant une période d'observation récente, une combinaison courante pour les SaaS qui servent l'Europe et l'Amérique du Nord simultanément.