Une plateforme d'IA souveraine réunit trois conditions cumulées : l'hébergement des données sur un territoire précis, un opérateur juridique indépendant de tout droit étranger extraterritorial, et une traçabilité complète des traitements. Le critère décisif n'est pas où les serveurs se trouvent, mais qui peut légalement y accéder. Pour un cabinet d'avocats, une clinique ou une PME suisse, cela se traduit par un contrôle réel sur les données, une conformité vérifiable à la nLPD et des preuves d'audit disponibles à la demande.
En bref:
- Une plateforme d'IA souveraine doit réunir l'hébergement physique sur le territoire, une indépendance juridique vérifiable et un opérateur local, indépendamment de l'emplacement des serveurs.
- La compatibilité avec la réglementation suisse nécessite un contrôle total sur l'infrastructure et l'absence d'accès par des lois étrangères comme le Cloud Act.
- Les questions clés à poser concernent la localisation précise des données, l'opérateur, la clause d'exclusion de l'entraînement sur les données et l'exportabilité des journaux d'audit.
- La sécurité juridique et technique exige chiffrement local, journaux horodatés, interdiction d'entraînement externe et SLA clair pour prévenir tout risque de fuite ou biais.
- La démarche recommandée consiste à commencer par un projet pilote sur un cas sensible, avant de déployer progressivement une infrastructure complètement souveraine.
Table des matières
- Qu'est-ce qu'une plateforme d'IA souveraine, au juste ?
- L'architecture technique d'une plateforme souveraine
- Comment choisir une plateforme d'IA souveraine ? Les questions à poser
- Quels sont les risques et les responsabilités à anticiper ?
- Quels cas d'usage et modèles de déploiement choisir ?
- Comment Nectos applique concrètement ces principes de souveraineté
- Faut-il vraiment attendre pour passer au souverain ?
- Nectos, la plateforme d'IA souveraine pensée pour la Suisse
- Sources
- Questions fréquentes
Qu'est-ce qu'une plateforme d'IA souveraine, au juste ?
Le terme « sovereign AI » désigne le développement, le déploiement et la gouvernance de l'intelligence artificielle selon les normes et les intérêts d'un pays donné, avec une attention particulière portée au contrôle national de l'infrastructure de calcul et des modèles, comme le documente l'index de la souveraineté IA du CNAS. Beaucoup confondent ce principe avec la simple résidence des données. Or stocker des fichiers sur un serveur genevois ne garantit rien si l'entreprise qui exploite ce serveur reste soumise à un droit étranger capable d'exiger l'accès aux données, où qu'elles se trouvent.
La souveraineté réelle repose sur quatre éléments qui doivent être réunis en même temps, comme le rappellent les analyses spécialisées sur le sujet en contexte suisse :
- L'hébergement physique des données sur le territoire visé, sans réplication à l'étranger.
- Un opérateur de droit local, sans structure capitalistique ou contractuelle rattachant l'entreprise à une juridiction extraterritoriale.
- Une indépendance juridique vérifiable, c'est à dire l'absence de dépendance à des textes tels que le Cloud Act américain.
- Des modèles exécutables localement, qu'ils soient propriétaires ou open-weight, sans appel systématique vers une API hébergée hors du périmètre souverain.
Un fournisseur qui coche seulement le premier point vend de la résidence de données, pas de la souveraineté. La différence paraît subtile sur une plaquette commerciale. Elle devient centrale le jour où une autorité étrangère demande l'accès à un dossier client hébergé chez un sous-traitant américain, même si ce sous-traitant loue des serveurs en Europe.
L'architecture technique d'une plateforme souveraine
Une pile souveraine s'articule autour de six briques que tout responsable informatique devrait pouvoir nommer avant de signer un contrat. Red Hat définit d'ailleurs la souveraineté technique comme l'assemblage cohérent de produits et de services garantissant le contrôle et la conformité de bout en bout, plutôt qu'une simple case cochée sur un formulaire.
- Le calcul (compute) : serveurs physiques ou virtualisés, localisés et audités, dont la puissance dimensionne la capacité d'inférence.
- L'orchestration : la couche logicielle qui distribue les requêtes entre les modèles et les services, souvent négligée dans les audits de sécurité.
- Le stockage chiffré : au repos et en transit, avec des clés gérées localement plutôt que par un tiers étranger.
- Le runtime du modèle : l'environnement d'exécution qui fait tourner le modèle de langage, propriétaire ou open-weight.
- La gestion des identités et des accès (IAM) : qui peut consulter, modifier ou exporter les données, et selon quelle granularité de rôle.
- L'observabilité : les journaux d'audit qui tracent chaque interaction, chaque requête, chaque accès administrateur.
Le choix entre modèles open-weight et API propriétaires pèse lourd sur l'exploitation quotidienne. Des analyses techniques publiées sur arXiv montrent que des modèles open-weight correctement optimisés atteignent des performances proches des modèles propriétaires sur des tâches professionnelles courantes, comme la synthèse de documents ou la recherche d'informations dans une base de connaissances. Cette proximité de performance change la donne budgétaire : elle rend crédible une architecture entièrement hébergée en interne, sans dépendance à une API tierce facturée à l'appel.
Les licences permissives, telles qu'Apache 2.0, ajoutent un avantage souvent sous-estimé : elles permettent d'auditer le code du modèle et de le répliquer indépendamment de son éditeur d'origine. Un modèle sous licence fermée, même hébergé localement, reste une boîte noire dont on ne peut vérifier ni le fonctionnement ni l'absence de biais cachés.
Conseil de pro : avant de valider une architecture, demandez à votre fournisseur un schéma technique complet montrant le trajet exact d'une requête, depuis la saisie jusqu'à la réponse. Si ce schéma comporte une flèche sortant du territoire suisse, la plateforme n'est pas souveraine, quelle que soit la communication commerciale.
La portabilité mérite aussi son attention. Une plateforme correctement conçue permet de basculer d'un hébergement on-premise vers un hébergement national mutualisé sans réécrire l'intégralité des intégrations métier, ce qui protège l'entreprise contre un enfermement technique déguisé en simplicité.
Comment choisir une plateforme d'IA souveraine ? Les questions à poser
Un décideur presse par un fournisseur devrait ralentir plutôt qu'accélérer. Les cabinets d'intégration spécialisés recommandent de clarifier l'hébergement et le contrat avant même de discuter du modèle technique, l'architecture passant avant le choix du modèle. Voici l'ordre dans lequel poser les questions qui comptent.
- Où sont hébergées les données, exactement ? Exigez le nom du centre de données, pas seulement le pays.
- Qui opère la plateforme, juridiquement ? Une filiale suisse d'un groupe américain reste, dans bien des cas, soumise au droit de sa maison mère.
- Le contrat exclut-il l'entraînement des modèles sur vos données ? Cette clause doit figurer explicitement, pas être déduite d'une politique de confidentialité générique.
- Les journaux d'audit sont-ils exportables ? Un prestataire sérieux vous laisse extraire vos propres logs à tout moment, sans frais cachés.
- Quel est le régime de sous-traitance ? Un fournisseur souverain qui délègue son infrastructure à un tiers non identifié transfère un risque qu'il prétend maîtriser.
Sur le plan technique, plusieurs preuves doivent être demandées avant toute signature :
- Le chiffrement des données au repos et en transit, avec gestion locale des clés.
- Des journaux d'audit horodatés couvrant chaque interaction, y compris les accès administrateur.
- Une garantie contractuelle de non-entraînement des modèles sur les données clients.
- Un SLA précisant les délais de restitution des données en cas de résiliation.
Le modèle économique compte tout autant que la technique. Un abonnement par siège, facturé mensuellement ou annuellement, doit rester lisible : évitez les plateformes dont la tarification varie selon un volume de tokens difficile à anticiper, un piège classique qui transforme une facture prévisible en surprise trimestrielle. Enfin, la structure capitalistique du fournisseur mérite une vérification simple : qui détient l'entreprise, et cette structure expose-t-elle, même indirectement, à un droit étranger ?
Quels sont les risques et les responsabilités à anticiper ?
Le risque le plus discuté reste l'exposition extraterritoriale, en particulier via le Cloud Act américain, qui permet aux autorités des États-Unis d'exiger l'accès à des données détenues par une entreprise américaine, même stockées hors du territoire national. Pour les professions soumises au secret professionnel en Suisse, avocats, médecins, gestionnaires de fortune, ce risque n'est pas théorique : il entre directement en conflit avec les obligations de la nLPD.
Une clause d'assurance contractuelle ne neutralise pas ce risque. Elle indemnise après coup, mais ne protège pas des conséquences réputationnelles ou disciplinaires d'une fuite de données confidentielles vers une juridiction étrangère.
D'autres risques, moins commentés, pèsent sur la qualité même du service :
- La fuite de mémoire métier : des données sensibles réutilisées involontairement dans des réponses ultérieures si l'isolation des sessions est mal conçue.
- Les biais hérités des données d'entraînement, particulièrement visibles sur des tâches juridiques ou médicales où une erreur a un coût réel.
- Le phénomène de dégradation progressive des modèles (souvent appelé « model collapse ») lorsqu'un modèle est réentraîné en boucle sur des données synthétiques de mauvaise qualité.
Les projets de souveraineté IA se concentrent d'ailleurs massivement sur l'infrastructure et les modèles plutôt que sur la gouvernance des usages, une tendance confirmée par l'index du CNAS, qui cartographie la répartition mondiale des investissements publics dans ce domaine. Cette concentration laisse souvent la gouvernance interne comme angle mort des projets d'adoption.
En interne, la responsabilité doit être répartie clairement : un responsable de la conformité qui valide les contrats fournisseurs, un administrateur technique qui contrôle les accès via une gestion de rôles granulaire, et un référent métier qui audite périodiquement les usages réels de la plateforme. Sans cette répartition, la gouvernance reste un document PDF que personne n'applique.
Quels cas d'usage et modèles de déploiement choisir ?
Les secteurs les plus exigeants donnent le ton. Un cabinet juridique traitant des dossiers couverts par le secret professionnel, un établissement de santé manipulant des données patients, une banque privée gérant des informations financières sensibles : tous partagent la même contrainte, celle de ne jamais laisser une donnée sensible transiter par un opérateur soumis à un droit étranger. Le secteur public suisse rencontre une exigence comparable, renforcée par des obligations de transparence spécifiques.
Le choix du modèle de déploiement dépend surtout du volume de données traitées et de leur sensibilité :
- L'hébergement on-premise convient aux organisations disposant déjà d'une infrastructure interne et d'équipes techniques capables de la maintenir, comme l'illustrent certaines solutions suisses proposant des stacks entièrement internalisées via des modèles hébergés localement.
- L'hébergement national mutualisé offre un compromis pertinent pour les PME qui veulent la garantie souveraine sans porter le coût d'une infrastructure dédiée.
- Le modèle hybride combine les deux, réservant l'hébergement interne aux données les plus critiques et le reste sur une plateforme mutualisée souveraine.
Sur le plan méthodologique, mieux vaut avancer par étapes qu'imposer une bascule totale du jour au lendemain. Un projet pilote (POC) limité à un ou deux cas d'usage métiers concrets, comme la synthèse de contrats pour un cabinet ou la transcription de consultations pour une clinique, permet de valider la plateforme avant un déploiement à grande échelle. Cette approche progressive rend la transition vers une infrastructure souveraine plus accessible et plus soutenable économiquement, en particulier pour les structures de taille moyenne, comme le confirment les retours d'agences spécialisées dans l'accompagnement des PME suisses.
Comment Nectos applique concrètement ces principes de souveraineté
Nectos illustre ce que ces critères donnent une fois traduits en produit. La plateforme héberge exclusivement ses données sur des serveurs suisses, opérée par une structure de droit local, conformément à la nLPD, comme le détaille sa page consacrée à la souveraineté suisse. Aucune donnée n'est partagée avec des géants technologiques américains : le modèle repose sur des modèles d'IA hébergés localement plutôt que sur des API externes.
Concrètement, Nectos propose une base de connaissances privée, une transcription et un résumé de réunions, une analyse intelligente de documents, ainsi que des journaux d'audit exportables pour la conformité légale. Le détail de ces fonctionnalités figure sur la page produit. L'anonymisation automatique des prompts et la gestion de rôles administrateur complètent le dispositif de contrôle d'accès.
Ce type d'architecture s'adresse particulièrement aux professions réglementées : cabinets juridiques, cliniques, gestionnaires de patrimoine, collectivités publiques, pour qui le secret professionnel et la nLPD ne laissent aucune marge de tolérance. Nectos revendique aussi une exploitation à énergie entièrement renouvelable, un engagement qui pèse de plus en plus dans les appels d'offres publics suisses.
Faut-il vraiment attendre pour passer au souverain ?
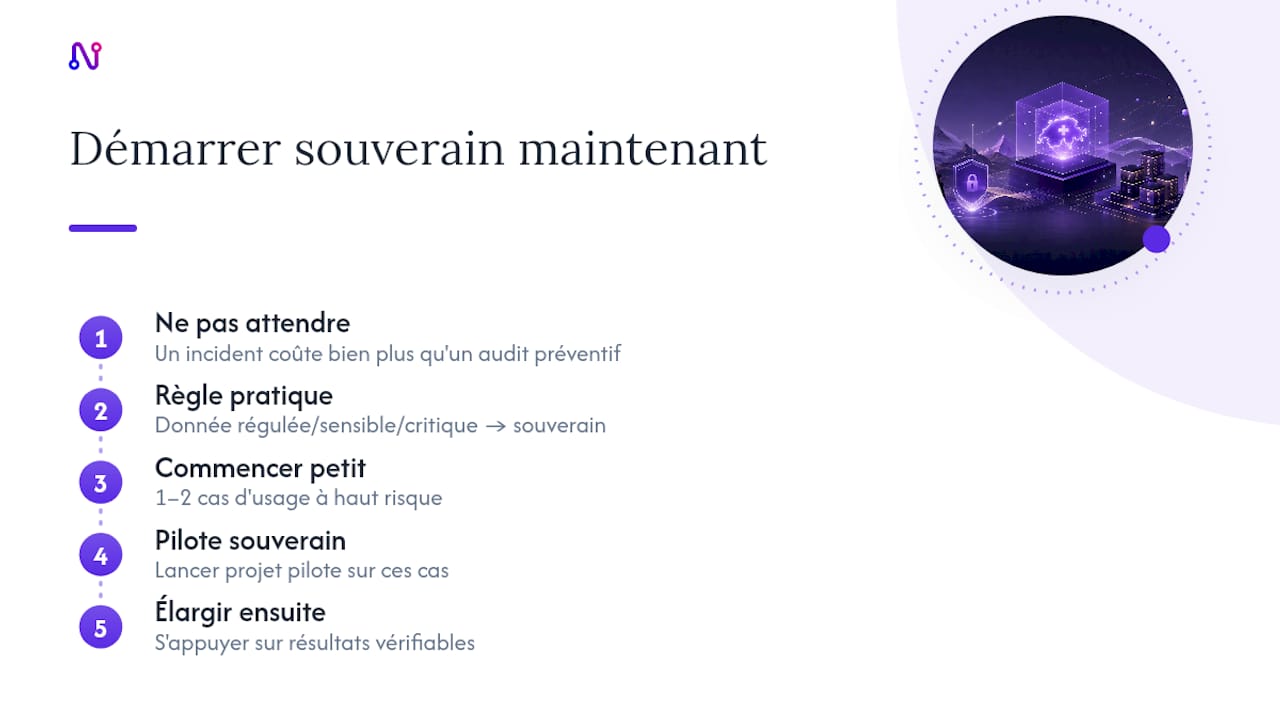
La plupart des organisations attendent un incident pour agir, alors que le coût d'un audit préventif reste marginal comparé à celui d'une fuite de données couverte par le secret professionnel. Le seuil pratique est simple : dès qu'une donnée est régulée, sensible ou critique pour l'activité, elle mérite un traitement souverain, sans exception de confort.
La recommandation la plus honnête reste de commencer petit. Identifiez un ou deux cas d'usage à haut risque, lancez un projet pilote souverain dessus, puis élargissez selon les résultats. C'est plus lent qu'une adoption généralisée d'un outil grand public, mais c'est la seule méthode qui produit des preuves vérifiables plutôt que des promesses commerciales. Les décideurs qui veulent creuser la question juridique suisse trouveront des repères utiles sur la comparaison entre Nectos et les alternatives grand public.
— Adopt
Nectos, la plateforme d'IA souveraine pensée pour la Suisse
Nectos est l'alternative suisse aux outils d'IA grand public pour les professionnels qui ne peuvent pas se permettre qu'une donnée sensible transite par un serveur soumis au Cloud Act. Contrairement aux plateformes américaines qui traitent les prompts hors de Suisse, Nectos garantit un hébergement exclusivement local, une conformité nLPD vérifiable, et des journaux d'audit exportables à la demande.

La plateforme s'adresse aux cabinets juridiques, cliniques, gestionnaires de patrimoine et PME réglementées qui ont besoin d'un espace de travail IA privé : chat sécurisé, analyse de documents, base de connaissances interne et transcription de réunions, sans compromis sur la confidentialité. Pour les organisations qui envisagent aussi d'automatiser d'autres pans de leur activité, l'article de Futur Possible sur l'automatisation en entreprise donne un éclairage complémentaire sur les usages courants.
Consultez la page sécurité de Nectos pour examiner les preuves de conformité avant de lancer votre propre projet pilote souverain.
Sources
- Sovereign AI Index - CNAS Reports
- What is sovereign AI? — Red Hat
- arXiv technical analysis on open-weight models
Questions fréquentes
Qui contrôle réellement une plateforme d'IA souveraine ?
Le contrôle appartient à l'opérateur juridique local qui héberge et exploite l'infrastructure, à condition que sa structure capitalistique ne le rattache à aucune juridiction étrangère extraterritoriale comme le Cloud Act.
Quelles sont les trois plateformes d'IA les plus citées dans les analyses de souveraineté ?
Les analyses sectorielles, dont l'index du CNAS, classent les initiatives selon leur infrastructure et leurs modèles plutôt que par un classement fixe à trois noms ; en Suisse, Nectos figure parmi les plateformes qui répondent aux quatre critères cumulés de souveraineté réelle.
Quels sont les principaux risques liés à l'IA souveraine ?
Les risques majeurs incluent l'exposition extraterritoriale via des lois comme le Cloud Act, la fuite de mémoire métier entre sessions, et la dégradation progressive des modèles réentraînés sur des données synthétiques de mauvaise qualité.
Existe-t-il un classement officiel des cinq grandes plateformes d'IA ?
Il n'existe pas de classement officiel unique et stable des « cinq grandes » plateformes d'IA : le marché évolue trop vite et les critères de souveraineté, de performance et de conformité varient selon le secteur et la juridiction du lecteur.
Une plateforme d'IA souveraine coûte-t-elle plus cher qu'un outil grand public ?
Pas nécessairement : un abonnement souverain par siège reste souvent comparable à un outil grand public premium, tandis qu'il évite les coûts cachés d'une non-conformité à la nLPD ou d'une fuite de données couverte par le secret professionnel.