La mesure prioritaire est simple à énoncer, plus exigeante à mettre en œuvre : confiez vos traitements à une plateforme d'IA hébergée en Suisse, exigez un DPA (accord de traitement des données) avec droit d'audit et règles de rétention explicites, puis planifiez une revue annuelle et une AIPD dès qu'un traitement présente un risque élevé. Cette combinaison couvre l'essentiel des exigences que la nLPD fait peser sur le donneur d'ordre.
En bref:
- Utilisez une plateforme d'IA hébergée en Suisse avec un accord de traitement des données, un droit d'audit et des règles de rétention claires pour respecter la nLPD.
- Vérifiez que le fournisseur fournit une liste précise des datacenters, des sous-traitants, une politique de suppression des données, et des mesures de sécurité documentées.
- Formalisez des clauses contractuelles strictes sur la finalité du traitement, la notification en cas de violation, et le droit d'audit pour garantir un contrôle effectif.
- Menez une cartographie des flux de données internes, anonymisez les prompts, limitez les accès et établissez une procédure d'incident pour limiter les risques liés à l'utilisation des IA.
- Si le traitement présente un risque élevé, réalisez une AIPD en quelques jours pour identifier et atténuer les risques pour les personnes concernées, en particulier lors du profilage ou du traitement de données sensibles.
Table des matières
- Quels risques les fournisseurs d'IA font-ils peser sur votre conformité ?
- Checklist pratique nLPD : quelles preuves exiger d'un prestataire IA ?
- Quelles clauses contractuelles et quel déroulé d'audit formaliser ?
- Quelles mesures internes réduisent votre exposition au risque fournisseur ?
- Quand une analyse d'impact (AIPD) devient-elle nécessaire ?
- Comment gérer le biais et la transparence algorithmique des outils IA ?
- L'outil d'IA s'intègre-t-il avec vos systèmes existants ?
- Comment former vos équipes à l'usage responsable des outils d'IA fournisseur ?
- Comment les entreprises suisses utilisent-elles l'IA pour réduire le risque fournisseur ?
- Perspective éditeur : pourquoi une plateforme IA souveraine facilite la conformité
- Nectos : une plateforme IA suisse pensée pour répondre à ces exigences
- Sources
- Questions fréquentes
Quels risques les fournisseurs d'IA font-ils peser sur votre conformité ?
Le premier risque tient à la localisation, comme l'analyse approfondie de l'impact de l'IA dans la chaîne technologique le démontre. Un prompt envoyé à un modèle hébergé hors de Suisse ou de l'Union européenne peut transiter, être stocké, voire réutilisé pour du réentraînement sur des infrastructures soumises à des lois étrangères. Vous perdez alors la maîtrise du cycle de vie de vos données, même si votre contrat semble solide sur le papier.
Le deuxième risque est la sous-traitance en cascade. Beaucoup de fournisseurs d'IA s'appuient eux-mêmes sur des sous-traitants d'hébergement, de calcul ou d'analytique, souvent situés dans des juridictions différentes de celle affichée en façade. Sans liste actualisée des sous-traitants, vous signez un contrat dont vous ne connaissez pas réellement le périmètre.
Viennent ensuite deux risques plus opérationnels :
- Fuite de prompts : des informations confidentielles saisies dans un chat IA public peuvent se retrouver stockées, journalisées, voire exposées en cas de compromission de compte.
- Comptes compromis : un accès administrateur mal protégé chez le fournisseur devient une porte d'entrée vers l'ensemble de vos échanges historiques.
Sur le plan réglementaire, la facture peut être lourde. Depuis le 1ᵉʳ septembre 2023, la nLPD rend le donneur d'ordre responsable des traitements confiés à des tiers, avec des amendes pour des violations intentionnelles, et une responsabilité qui peut devenir pénale pour les personnes physiques impliquées. Un incident chez un fournisseur d'IA ne reste donc jamais l'affaire du seul fournisseur : votre entreprise en répond directement devant le préposé fédéral et, potentiellement, devant vos clients.
Checklist pratique nLPD : quelles preuves exiger d'un prestataire IA ?
Avant de signer, demandez systématiquement les quatre familles de preuves suivantes. Un fournisseur sérieux doit pouvoir les produire sans délai excessif.
- Preuve d'hébergement en Suisse : liste nominative des datacenters utilisés, avec adresse et certification (ISO 27001 notamment).
- Liste des sous-traitants et juridictions : qui traite quoi, où, et sous quel régime légal.
- Politique de rétention et de suppression : durée de conservation par type de donnée, et mécanisme technique de suppression définitive sur demande.
- Mesures techniques documentées : chiffrement au repos et en transit, gestion des identités et accès (IAM), journaux d'audit conservés et consultables.
Ces quatre contrôles, localisation des serveurs, sous-traitance en cascade, politique de rétention, mesures de sécurité documentées, suffisent à éliminer la majorité des risques courants identifiés chez les prestataires IA. La localisation en Suisse ou dans l'Union européenne simplifie en outre la question des transferts internationaux de données, qui reste l'un des points les plus complexes à documenter avec un fournisseur situé ailleurs.
Conseil de pro : Demandez un résumé technique synthétique, pas une documentation de 80 pages. Un fournisseur capable de le produire en 48 heures démontre qu'il maîtrise réellement son architecture, plutôt que de vous renvoyer vers un service juridique débordé.
Quelles clauses contractuelles et quel déroulé d'audit formaliser ?
Trois clauses ne devraient jamais être négociables dans un contrat avec un fournisseur d'IA. La première fixe la finalité exacte du traitement : à quoi servent vos données, et à rien d'autre. La deuxième impose un délai de notification en cas de violation, chiffré en jours et non laissé à l'appréciation du prestataire. La troisième garantit un droit d'audit, c'est-à-dire votre capacité à vérifier, vous-même ou via un tiers mandaté, que les engagements pris sont tenus dans la pratique.
Le DPA doit aller plus loin qu'une formule générique. Il doit préciser les catégories de données traitées, la finalité, les durées de conservation, les mesures de sécurité, les obligations de notification, et le traitement réservé aux sous-sous-traitants éventuels. C'est souvent sur ce dernier point que les contrats standards restent flous, alors qu'il conditionne la réalité de votre maîtrise des données.
- Vérifiez que le contrat interdit explicitement la réutilisation de vos prompts pour l'entraînement de modèles tiers.
- Exigez un point de contact identifié pour toute demande d'audit, avec un engagement de réponse.
- Fixez la fréquence de revue dans le contrat lui-même, pas dans un e-mail annexe oublié après signature.
Conseil de pro : Intégrez une clause de résiliation immédiate en cas de manquement grave à la protection des données. Sans cette option, vous restez captif d'un fournisseur défaillant le temps que le litige se règle.
Quelles mesures internes réduisent votre exposition au risque fournisseur ?
La conformité contractuelle ne suffit pas si vos propres équipes envoient sans filtre des données sensibles à un outil d'IA externe. Quatre actions internes changent réellement la donne.
- Cartographiez les flux de données. Identifiez quels services utilisent quels outils d'IA, et classez les données selon leur sensibilité (RH, santé, finance, secret professionnel).
- Anonymisez ou filtrez les données avant l'envoi. Un prompt contenant un numéro AVS ou un dossier client complet n'a rien à faire dans un chat IA non maîtrisé.
- Limitez les privilèges d'accès. Attribuez des rôles clairs : qui peut interroger quel assistant, avec quelles données, et qui administre les journaux.
- Formalisez une procédure d'incident. En cas de fuite avérée, vous devez pouvoir notifier rapidement le préposé fédéral à la protection des données et, le cas échéant, les personnes concernées.
Ces quatre réflexes internes complètent utilement la vérification contractuelle décrite plus haut. Une entreprise qui exige un DPA irréprochable mais laisse ses collaborateurs copier des contrats clients dans un assistant public grand public n'a résolu qu'une moitié du problème.
Quand une analyse d'impact (AIPD) devient-elle nécessaire ?
L'analyse d'impact relative à la protection des données, l'AIPD, n'est pas systématique. Elle devient nécessaire lorsque le traitement IA présente un risque élevé pour les personnes concernées : décision automatisée ayant un effet sur un individu, profilage à grande échelle, ou traitement de données sensibles en volume important. C'est le critère que retient la doctrine nLPD pour déclencher l'exercice.
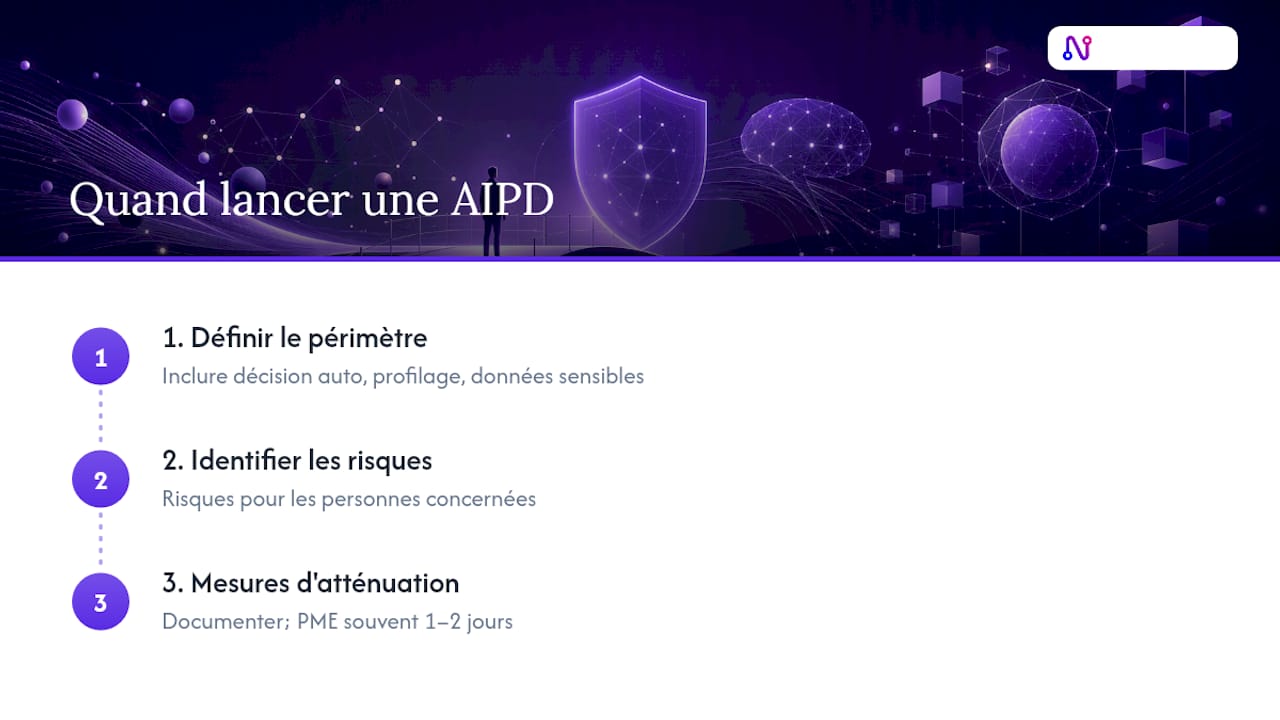
L'idée qu'une AIPD exige un dossier de plusieurs semaines freine beaucoup d'entreprises suisses, souvent à tort. Pour une PME qui déploie un agent IA sur des cas non décisionnels, comme la synthèse de documents internes ou l'aide à la rédaction, une AIPD succincte et bien ciblée suffit fréquemment, avec un travail concentré sur un à deux jours. L'exercice doit couvrir trois points : le périmètre exact du traitement, les risques identifiés pour les personnes concernées, et les mesures d'atténuation retenues.
Le déclencheur le plus fréquent en entreprise reste le profilage RH ou client : scoring automatique de candidatures, segmentation comportementale poussée, ou recommandation influençant une décision commerciale individuelle. Dans ces cas, l'AIPD n'est pas une option, c'est un prérequis avant mise en production. Documentez-la même sommairement plutôt que de ne rien produire : en cas de contrôle, l'absence totale de trace pèse plus lourd qu'une analyse imparfaite mais réelle.
Comment gérer le biais et la transparence algorithmique des outils IA ?
Un fournisseur qui ne peut pas expliquer, au moins dans les grandes lignes, comment son modèle produit une sortie donnée vous expose à un risque de conformité distinct de la question des données personnelles. Le biais algorithmique devient un problème juridique concret dès que l'outil influence une décision touchant une personne : tri de candidatures, évaluation de risque crédit, priorisation de dossiers clients.
Demandez à vos fournisseurs deux choses simples. D'abord, une documentation sur les données d'entraînement utilisées, au moins à un niveau général : sources, langues, périodes couvertes. Ensuite, la possibilité d'obtenir une explication compréhensible d'une sortie contestée, pas nécessairement un accès au code source, mais une trace suffisante pour justifier une décision devant un client ou une autorité.
La transparence n'est pas qu'une question éthique abstraite. Elle conditionne votre capacité à répondre à une réclamation individuelle, comme l'exigerait un droit d'accès classique sous la nLPD. Un outil qui fonctionne comme une boîte noire totale complique cette réponse, même si le traitement des données personnelles est par ailleurs conforme sur le plan contractuel.
L'outil d'IA s'intègre-t-il avec vos systèmes existants ?
L'intégration technique est souvent sous-estimée dans l'évaluation du risque fournisseur, alors qu'elle en constitue une dimension à part entière. Un outil d'IA mal intégré pousse les équipes à multiplier les copier-coller entre systèmes, ce qui démultiplie les points de fuite potentiels de données sensibles.
Vérifiez trois choses avant d'adopter un outil. Sa compatibilité avec votre système de gestion des identités (SSO, Active Directory ou équivalent) évite la prolifération de comptes non supervisés. Sa capacité à s'interfacer avec vos outils documentaires existants (partage de fichiers, messagerie professionnelle) réduit le besoin de dupliquer manuellement des données sensibles vers une interface tierce. Enfin, l'existence d'une API ou de connecteurs documentés permet à votre équipe technique de garder une visibilité sur les flux, plutôt que de dépendre d'usages informels non traçables.
Une intégration propre a un effet direct sur la conformité : moins de copies parallèles de données, moins de comptes fantômes, moins de surface d'attaque. Elle facilite aussi l'audit, puisque les flux passent par des points de contrôle identifiés plutôt que par des usages ad hoc dispersés dans l'entreprise.
Comment former vos équipes à l'usage responsable des outils d'IA fournisseur ?
Aucune clause contractuelle ne protège une entreprise dont les collaborateurs ignorent les règles de base. La formation reste le levier le plus sous-investi de la gestion du risque fournisseur IA, alors qu'elle coûte largement moins qu'un incident de fuite de données.
Une sensibilisation efficace tient en trois messages simples, répétés régulièrement plutôt que délivrés une seule fois lors de l'arrivée d'un collaborateur. Premièrement, quelles données ne doivent jamais être saisies dans un outil d'IA non validé par l'entreprise : données de santé, informations financières clients, secrets d'affaires. Deuxièmement, quels outils sont approuvés et lesquels restent interdits, avec une liste tenue à jour plutôt qu'une politique figée dans un document oublié. Troisièmement, comment signaler un doute ou un incident suspecté, sans crainte de sanction disproportionnée pour une erreur de bonne foi.
Le point de friction le plus courant reste l'écart entre la politique officielle et la pratique réelle. Un collaborateur pressé se tourne souvent vers l'outil le plus rapide, pas le plus conforme, si l'outil approuvé est plus lent ou moins ergonomique. Une plateforme d'IA interne bien conçue, accessible et rapide réduit ce risque de contournement bien plus efficacement qu'une note de service.
Comment les entreprises suisses utilisent-elles l'IA pour réduire le risque fournisseur ?
Dans le secteur juridique, un cabinet peut s'appuyer sur une base de connaissances privée pour centraliser ses modèles de contrats et ses notes internes, plutôt que de les disperser dans des messageries ou des outils grand public non maîtrisés. La recherche interne reste alors traçable, et les documents sensibles ne quittent jamais l'environnement contrôlé.
Dans le conseil et les RH, la transcription et le résumé automatique de réunions permettent de documenter des échanges sensibles, comme des entretiens de recrutement ou des points de gouvernance, sans dépendre d'un service de transcription cloud externe dont l'hébergement reste flou. Le compte rendu généré reste hébergé sur la même infrastructure que le reste des données de l'entreprise.
Dans la finance et le secteur public, l'anonymisation automatique des prompts avant traitement offre une garde-fou pratique : un collaborateur qui rédige une synthèse à partir d'un dossier client voit les identifiants personnels neutralisés avant même que la requête ne soit traitée par le modèle. Cette approche répond directement au risque de fuite de prompts identifié plus haut, en le traitant à la source plutôt qu'en comptant sur la vigilance individuelle de chaque utilisateur.
Perspective éditeur : pourquoi une plateforme IA souveraine facilite la conformité
Ce qui distingue une plateforme IA véritablement souveraine, ce n'est pas un argument marketing sur la confidentialité, mais des preuves techniques vérifiables : liste des datacenters suisses, journaux d'audit consultables, anonymisation automatique appliquée avant traitement. Ces éléments répondent directement aux quatre contrôles que tout audit nLPD sérieux exige.
Ce type de plateforme reste compatible avec une gouvernance existante. Une base de connaissances privée et une transcription de réunions localisée s'intègrent aux processus déjà en place, sans forcer l'entreprise à réinventer sa politique de sécurité pour un seul outil. Le déploiement d'un agent IA reste conforme dès lors que le périmètre des données et la base juridique sont définis clairement, condition que la souveraineté de l'hébergement facilite plutôt qu'elle ne complique.
— Adopt
Nectos : une plateforme IA suisse pensée pour répondre à ces exigences
Nectos est l'alternative souveraine aux assistants IA hébergés à l'étranger : vos données restent sur des serveurs suisses, sans transiter vers l'infrastructure d'un géant technologique américain. Chaque fonctionnalité, chat IA privé, analyse documentaire, base de connaissances interne, transcription de réunions, a été conçue pour rester conforme à la nLPD dès la conception, plutôt que d'ajouter la conformité en surcouche après coup.

Concrètement, Nectos répond point par point à la checklist décrite plus haut : preuves d'hébergement en Suisse disponibles, anonymisation automatique des prompts avant traitement, gestion fine des rôles et des accès administrateur, et export complet des journaux d'audit pour vos propres contrôles internes ou pour un auditeur externe mandaté. Vous pouvez consulter le détail des garanties de sécurité de Nectos et la liste complète des fonctionnalités disponibles pour évaluer leur adéquation avec votre cartographie de risques.
Pour démarrer, demandez un DPA détaillé, les preuves techniques d'hébergement, puis organisez une démonstration ou une phase pilote sur un cas d'usage concret plutôt que sur l'ensemble de vos équipes d'emblée. La page produit de Nectos présente les différentes formules d'abonnement selon la taille de votre organisation.
Sources
- Auditer conformité IA prestataires LPD | TimeKraft
- nLPD & RGPD : héberger l'IA de votre PME en Suisse | NexaLab
- Agents IA et LPD révisée : la conformité nLPD en pratique | Orange ITS
Questions fréquentes
Qu'est-ce qu'un outil d'IA à risque fournisseur sous la nLPD ?
C'est tout service d'IA tiers dont l'hébergement, la sous-traitance ou les pratiques de traitement échappent au contrôle direct de l'entreprise qui l'utilise, l'exposant à une responsabilité en cas de violation de données selon la nLPD.
Une AIPD est-elle obligatoire pour tous les outils d'IA ?
Non, elle devient nécessaire uniquement pour les traitements à risque élevé, comme la décision automatisée ou le profilage à grande échelle, pas pour un simple usage d'assistance rédactionnelle interne.
Quelle est la fréquence recommandée pour auditer un fournisseur IA ?
Une revue annuelle documentée reste le minimum recommandé pour les PME suisses, un audit ponctuel sans suivi perdant rapidement sa valeur probante.
L'hébergement en Suisse suffit-il à garantir la conformité nLPD ?
Non, l'hébergement suisse simplifie fortement les questions de transferts internationaux, mais un DPA complet, un droit d'audit et une politique de rétention documentée restent nécessaires en complément.
Nectos propose-t-il des journaux d'audit exportables ?
Oui, Nectos offre l'export complet des journaux d'audit ainsi que la gestion des rôles d'accès, deux éléments directement utiles pour répondre aux demandes d'audit fournisseur sous la nLPD.