Zéro conservation des données (zero data retention, ZDR) signifie que le fournisseur d'IA ne conserve ni prompts, ni réponses, ni métadonnées au delà du cycle d'inférence, et ne les utilise pas pour entraîner ses modèles, sauf exception prévue au contrat. La portée réelle dépend de trois signaux à vérifier avant toute signature : l'accord de traitement des données (DPA), le SLA sur les durées de conservation, et la possibilité de garder le contrôle des clés de chiffrement.
En bref:
- La rétention zéro des données exige une gestion stricte des journaux opérationnels, notamment les métadonnées, pour garantir une conformité complète.
- La sécurité des clés de chiffrement détenues par le client et l'exportabilité des journaux d'audit sont essentielles pour valider l'engagement ZDR d'un fournisseur.
- La conservation ou suppression des données dérivées, telles que vecteurs ou index, n'est pas automatiquement couverte par un engagement ZDR.
- La mise en place de contrôles internes, comme le masquage automatique et la surveillance en temps réel, renforce la protection des données sensibles avant leur envoi.
- La plateforme Nectos héberge localement en Suisse, applique strictement la conformité légale et intègre des fonctionnalités prouvant la non-rétention, assurant ainsi une véritable souveraineté numérique.
Table des matières
- Comment fonctionne l'IA sans conservation de données, techniquement
- Pourquoi les entreprises suisses ont besoin d'un engagement ZDR contractuel
- Les limites de ZDR : ce qu'un engagement de non rétention ne couvre pas
- Comment obtenir et vérifier un engagement ZDR solide
- Les contrôles à appliquer avant même d'envoyer une donnée au modèle
- Pourquoi la souveraineté facilite la preuve de conformité
- Trois priorités pour un CTO ou un DPO suisse
- Nectos : une conformité qui se prouve, pas qui se déclare
- Sources
- Questions fréquentes
Comment fonctionne l'IA sans conservation de données, techniquement
Une requête envoyée à un modèle suit un chemin précis. Le prompt transite par une passerelle API, atteint le moteur d'inférence, génère une réponse, puis, dans une architecture ZDR bien conçue, tout est effacé de la mémoire active dans les minutes qui suivent l'appel, sans écriture sur disque et sans copie dans un journal d'entraînement.
Le point de vigilance se situe ailleurs : la différence entre suppression en mémoire et écriture de journaux techniques. Un fournisseur peut respecter la non conservation du contenu tout en conservant des métadonnées opérationnelles (horodatage, taille de la requête, code d'erreur) pour des raisons de facturation ou de débogage. Ces journaux doivent eux aussi être couverts par un engagement de durée, faute de quoi ZDR devient une promesse partielle.
Trois éléments techniques déterminent la solidité réelle d'un engagement ZDR :
- Le chiffrement de bout en bout avec clés gérées par le client, qui empêche le fournisseur lui-même d'accéder au contenu en clair, même en cas de faille de sécurité chez lui.
- La granularité de l'éligibilité par endpoint : certains points d'accès d'un même fournisseur sont couverts par ZDR, d'autres non, souvent selon le type d'abonnement ou la région d'hébergement.
- Les journaux d'audit exportables, qui permettent à l'entreprise cliente de vérifier elle-même, plutôt que de se fier à une déclaration marketing, ce qui a été traité et pendant combien de temps.
Un guide technique sur la sécurité des données côté matériel souligne que l'exportabilité des logs et la gestion des clés par le client restent les deux preuves les plus fiables pour vérifier un engagement de non rétention, bien plus fiables qu'une simple clause contractuelle non vérifiable techniquement.
Pourquoi les entreprises suisses ont besoin d'un engagement ZDR contractuel
La loi fédérale sur la protection des données (nLPD) impose un principe de minimisation : une organisation ne doit collecter et conserver que les données strictement nécessaires à une finalité déterminée. Un fournisseur d'IA qui conserve indéfiniment des prompts contenant des données personnelles complique directement le respect de ce principe, et alourdit l'analyse d'impact relative à la protection des données (DPIA) que la loi fédérale sur la protection des données exige pour les traitements à risque élevé.
Dans certains secteurs, ZDR n'est plus une option mais une exigence de fait. Le secret professionnel des avocats, le secret médical, ou les obligations de confidentialité bancaire imposent contractuellement l'absence de conservation dès qu'un outil d'IA touche à des données couvertes par ces secrets.
Un chiffre à retenir : dans le code fédéral des États-Unis, le titre 18, section 2258A illustre à quel point la conservation ou l'accès non autorisé à certaines données peut engager une responsabilité pénale, un rappel utile de ce qui est en jeu quand un fournisseur d'IA gère mal la durée de vie des données.
Concrètement, ZDR modifie trois obligations opérationnelles :
- Le registre des traitements doit refléter la durée réelle de conservation chez le fournisseur, pas la durée annoncée sur son site.
- Les obligations de notification en cas de violation de données changent de nature si aucune donnée n'est réellement stockée au delà de l'inférence.
- La DPIA doit documenter explicitement le comportement du fournisseur d'IA, pas seulement celui de l'entreprise cliente.
Les limites de ZDR : ce qu'un engagement de non rétention ne couvre pas
ZDR protège le contenu brut d'un échange. Il ne protège pas automatiquement tout ce que ce contenu génère en aval, et cette confusion est la source la plus fréquente de fausse tranquillité chez les décideurs.
- Les systèmes RAG créent des données dérivées persistantes. Un système de génération augmentée par récupération transforme des documents en représentations vectorielles et en index de recherche. Ces objets peuvent survivre à la suppression du document source, alors qu'ils encodent souvent des informations tout aussi identifiantes. Une analyse académique récente rappelle justement que l'absence de rétention des prompts ne supprime pas automatiquement les traces dérivées comme les vecteurs ou les index.
- La pseudonymisation n'est pas irréversible. Remplacer un nom par un identifiant ne garantit rien si le jeu de données restant permet de recroiser l'information. Le guide officiel sur le recours à l'intelligence artificielle souligne que l'anonymisation peut être inversée, ce qui impose des tests de réidentification périodiques plutôt qu'une confiance ponctuelle.
- Les clauses ZDR sont souvent limitées à certains endpoints, sous approbation préalable. Une entreprise peut croire bénéficier d'un engagement global alors qu'il ne couvre qu'une partie de son usage réel, le reste basculant sur une configuration standard avec conservation.
- Les logs de sécurité échappent parfois à la clause. Un fournisseur peut exclure explicitement les journaux liés à la détection de fraude ou d'abus, qui peuvent pourtant contenir des fragments du contenu original.
L'erreur contractuelle classique consiste à signer un DPA générique sans vérifier ligne par ligne quels endpoints, quels types de journaux et quelles données dérivées sont réellement couverts.
Comment obtenir et vérifier un engagement ZDR solide
Négocier ZDR ne se limite pas à demander une case cochée sur une brochure commerciale. Une clause de non rétention robuste combine trois niveaux de garantie : juridique, technique et vérifiable dans le temps.
Sur le plan juridique, le DPA doit contenir une clause explicite de non rétention au delà du cycle d'inférence, une interdiction formelle d'utiliser les données pour entraîner ou affiner un modèle, et un droit d'audit permettant à l'entreprise cliente de vérifier la conformité sans dépendre uniquement des déclarations du fournisseur.
Sur le plan opérationnel, exigez :
- Un SLA qui chiffre la durée maximale de rétention technique (souvent exprimée en minutes ou en heures pour les journaux résiduels).
- Des journaux d'audit exportables dans un format lisible par vos propres outils de conformité.
- Une preuve technique de suppression, pas seulement une attestation textuelle.
- La possibilité d'utiliser des clés de chiffrement gérées par votre organisation, voire une option d'enclave sécurisée pour les cas les plus sensibles.
Conseil de pro : avant toute mise en production, exigez un test contradictoire : envoyez une requête contenant un identifiant unique fictif, puis demandez au fournisseur de démontrer, journaux à l'appui, que cet identifiant n'apparaît plus dans son système 24 heures après l'appel. Répétez ce test à chaque renouvellement contractuel, pas seulement à la signature initiale.
Les contrôles à appliquer avant même d'envoyer une donnée au modèle
La meilleure garantie de confidentialité reste celle que vous appliquez vous-même, avant que la donnée ne quitte votre périmètre. Compter uniquement sur l'engagement du fournisseur revient à négliger la moitié du problème.
- La tokenisation et le masquage automatique des données personnelles (PII) avant l'envoi réduisent l'exposition, même si le fournisseur venait à faillir à son engagement.
- Une passerelle API interne qui applique vos propres politiques de confidentialité avant transmission permet de bloquer certains contenus sensibles par défaut.
- La surveillance et l'alerte en temps réel sur les usages non conformes détectent les dérives d'un collaborateur qui contournerait les règles internes.
Un guide sur l'analyse de réponses par IA appliquée à la vente et au marketing montre bien comment ce filtrage en amont s'intègre à des flux commerciaux courants sans casser la productivité des équipes.
Conseil de pro : quand la sensibilité des données rend le filtrage manuel trop risqué, une plateforme souveraine avec hébergement contrôlé simplifie souvent la démonstration de conformité, car l'ensemble du pipeline reste sous votre juridiction plutôt que dispersé chez plusieurs sous-traitants étrangers.
Pourquoi la souveraineté facilite la preuve de conformité
Un engagement ZDR gagne en crédibilité quand il s'accompagne de preuves vérifiables : journaux exportables, hébergement local des données et des logs, DPIA documentée dès la conception du service. La nLPD et les questions de transfert transfrontalier rendent cette vérification plus simple quand les données ne quittent jamais le territoire suisse.
- Les cas d'usage réglementés (santé, finance, juridique) bénéficient directement d'une auditabilité complète sans dépendre d'un fournisseur situé hors de Suisse.
- Les indicateurs à demander : localisation exacte des serveurs, gestion des clés côté client, et exportabilité native des journaux d'audit pour le registre des traitements.
Trois priorités pour un CTO ou un DPO suisse
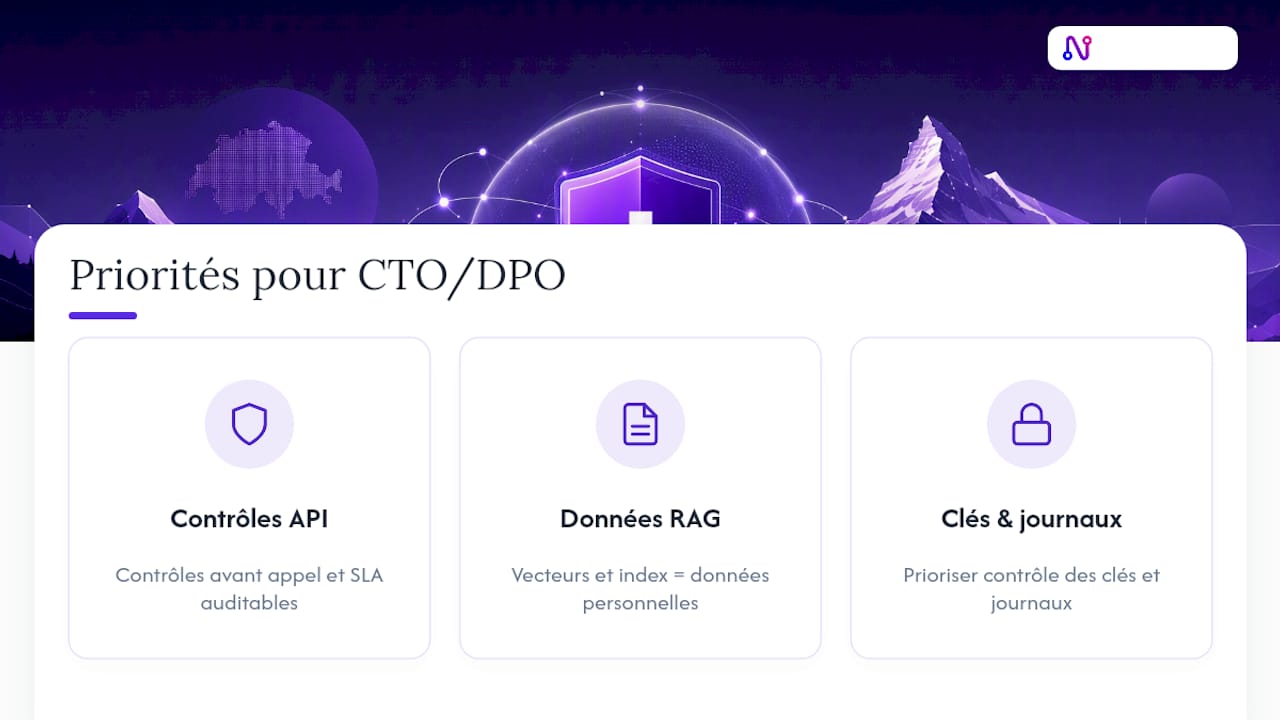
Mettez en place des contrôles avant l'appel API et exigez des SLA réellement auditables, pas seulement déclaratifs. Traitez les vecteurs et index générés par vos systèmes RAG comme des données personnelles à part entière. Priorisez systématiquement le contrôle des clés de chiffrement et des journaux plutôt qu'une simple promesse contractuelle.
Nectos : une conformité qui se prouve, pas qui se déclare
Vous n'avez pas besoin de négocier clause par clause avec un fournisseur américain pour obtenir une garantie de non rétention crédible : Nectos héberge exclusivement sur des serveurs suisses, sous nLPD, avec des modèles locaux qui ne transmettent aucune donnée à des géants technologiques étrangers.

La plateforme intègre nativement ce que cet article recommande de négocier ailleurs : anonymisation automatique des prompts, journaux d'audit exportables pour votre registre des traitements, gestion des rôles et contrôle d'accès administrateur. La souveraineté suisse n'est pas un argument marketing chez Nectos, c'est une garantie légale qui structure toute l'architecture technique, des serveurs jusqu'aux clés de chiffrement.
Pour les organisations réglementées, qu'il s'agisse du secteur juridique, de la santé ou de la finance, le Pack Sécurité & Conformité rassemble les preuves techniques et juridiques que ce guide recommande d'exiger. Consultez la page sécurité de Nectos pour vérifier vous-même, avant tout engagement, ce qui est réellement documenté.
Sources
- U.S. Code — Title 18, section 2258A
- arXiv preprint on data retention and derived data risks
- RS 235.1 - Loi fédérale sur la protection des données (LPD)
- Recours à l’intelligence artificielle au quotidien — guide OFJ
Questions fréquentes
Qu'est-ce que la zéro conservation des données en IA ?
C'est un engagement contractuel et technique par lequel le fournisseur n'enregistre ni prompts, ni réponses, ni métadonnées au delà de l'inférence, et ne les utilise jamais pour entraîner ses modèles.
Comment fonctionne le zéro conservation des données chez les grands fournisseurs américains ?
Les grands fournisseurs américains proposent généralement des options ZDR limitées à certains endpoints, sous approbation préalable, ce qui laisse souvent des journaux techniques ou des données dérivées hors du périmètre couvert.
Qu'est-ce que la rétention zéro exactement ?
La rétention zéro désigne l'absence de stockage persistant du contenu échangé avec un modèle d'IA, mais elle ne garantit pas automatiquement la suppression des données dérivées comme les vecteurs générés par un système RAG.
L'IA conserve-t-elle vos données par défaut ?
Oui, la plupart des services d'IA grand public conservent par défaut prompts et réponses pendant une durée variable, sauf si un contrat spécifique de non rétention a été négocié, comme c'est le cas avec une plateforme souveraine telle que Nectos.